ゲストWi-Fiの準備実践プラン:ゾーンとアプリケーション別の算出、ネットワーク分離、ポータル確認、監視、バックアップ、検収。
カンファレンスのゲストWi-Fiは、ホールの面積や1回の速度テストではなく、当日の実際のシナリオに基づいて設計する必要があります。Aventuraではまず、ゾーン、参加者の流れ、デバイス、アプリケーションを洗い出します。次に、ゲストアクセスを受付、チームの業務、技術システムから分離します。設置後は、負荷をかけた状態でユーザーの全経路を確認し、バックアップも事前にテストします。
お問い合わせ - 課題を相談しましょう
イベントの形式を確認し、次のステップをご提案します。
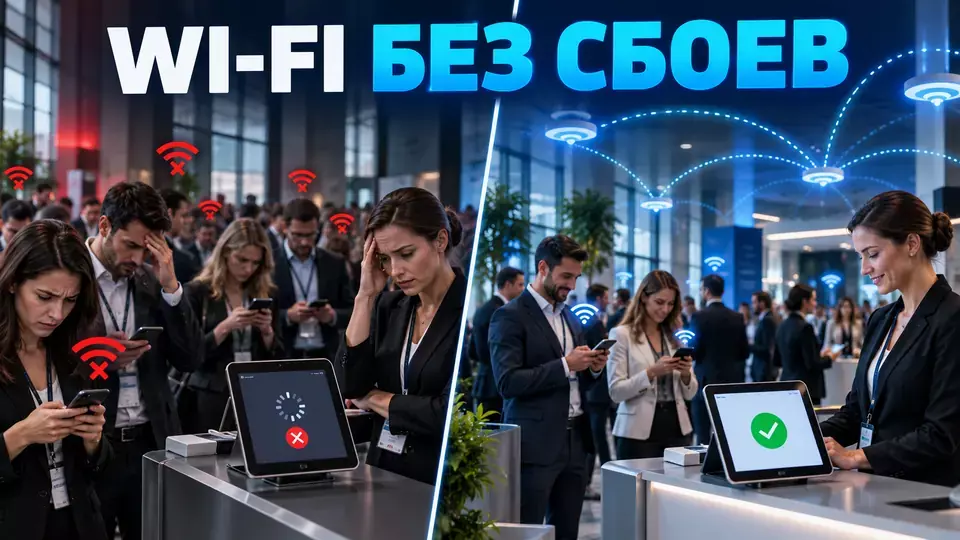
信号レベルが良好でも、聴衆の入場、コーヒーブレイク、ステージからのリンク同時オープンにネットワークが耐えられるとは限りません。デバイスがアクセスポイントを認識しても、アドレスの取得に時間がかかったり、接続ページが開かなかったり、ホール間の移動で接続が切れたりすることがあります。そのため、検収は電波環境だけでなく、スイッチ、認証サービス、インターネット回線、重要なアプリケーション、サポートの対応も確認する必要があります。
この記事は、発注者が会場とネットワークベンダーに課題を提示するのに役立ちます。無線周波数の調査やエンジニアリング計算の代わりにはなりません。アクセスポイントあたりのユーザー数や一般的な速度基準というものはありません。結果はデバイス、アプリケーション、電波環境、間取り、建物の素材、ネットワーク全体の構成によって異なります。
ゲストネットワークの算出は何から始めるべきか?
算出は、ゾーンと時間ごとの需要マップから始まります。各会場について、同時に何台のデバイスが存在するのか、それらが何を行うのか、失ってはならない機能は何かを把握する必要があります。カンファレンス全体の来場者数は、あくまで上位のコンテキストにすぎません。受付時のロビーや、QRコード公開後のメインホールの負荷を示すものではありません。
私たちはプログラムと人の動きから始めます。入口、クローク、受付、全体会議場、並行セッション、展示エリア、プレスゾーン、スピーカー控室、本部、飲食エリアを記します。各ポイントについて、時間帯ごとに予想される密度を記録します。特に重要なのは、大勢のグループが同時に会場を移動したり、1つのリソースに一斉にアクセスしたりする短時間のピークです。
次の層はデバイスです。参加者はスマートフォンとノートパソコンを持ち込む可能性があります。チームにはタブレット、端末、プリンター、スキャナー、業務用電話があります。
ブースにはデモ用デバイスがある場合があります。技術チームはカメラ、エンコーダー、遠隔起動システムを使用します。これらのグループは異なるトラフィックを生み、重要度も異なるため、個別に算出します。
次にアプリケーションのリストを作成します。通常のウェブ閲覧は、ビデオ通話、社内仮想プライベートネットワーク、クラウドプレゼンテーション、資料の一括ダウンロードとは異なります。外部依存関係を考慮することが重要です。ドメイン名システム、認証、クラウドストレージ、コード送信サービスなどです。登録用のソフトウェアインターフェースは別途確認します。
初期データの収集は、次の順序で行うと便利です:
- すべてのユーザーゾーンと業務ゾーンを図面に記入する。
- ゾーンを時間別プログラムと観客の動きに関連付ける。
- デバイスの種類とその機能を記述する。
- アプリケーションをゲスト用、業務用、重要用に分類する。
- 同時アクティビティの期間を記す。
- 重要なサービスについて、遅延、損失、安定性の要件を記録する。
- 有線の主要回線が必要な機能を特定する。
- 各重要プロセスについて、許容される劣化と予備を指定する。
算出には前提条件を明示的に記録する必要があります。何人のゲストがノートパソコンを持ち込むか、VPN経由で社内ネットワークを利用するかが不明であっても、都合の良い数字を当てはめる理由にはなりません。受注者はシナリオを作成し、前提条件の影響を示し、発注者とともにそれらを明確にします。
カンファレンスの運営では、ネットワークマップをプログラムとゲストの動線に関連付けます。これにより、同時受付、セッション間の移動、スピーカー資料の扱いといったピークを把握しやすくなります。
カバレッジとスループット
カバレッジは、必要な地点でデバイスがネットワークを認識できるかという問いに答えます。スループットは別の問いに答えます。すなわち、電波とリソースをめぐる実際の競合の中で、必要なサービスを受けられるかどうかです。カンファレンスには両方の結果が必要です。スマートフォンのWi-Fiインジケーターが強いことは、経路の一部を確認しているにすぎません。
カバレッジを評価する際、エンジニアは信号のレベルと品質、干渉、アクセスポイントの配置、アンテナ、周囲の素材を確認します。しかし、空の会場と満員の会場は異なります。人、装飾、スクリーン、トラス、間仕切り、機材は電波環境を変えます。隣接する部屋や展示ブースの一時的なネットワークも結果に影響します。
スループットはチェーン全体に依存します。デバイスは電波を共有し、アクセスポイントはトラフィックをスイッチに転送します。
さらにコントローラー、ゲートウェイ、ファイアウォール、ネットワークアドレスの割り当て、ドメイン名システム、接続ページ、インターネット回線が機能します。どのリンクでも制限があると、ユーザー体験が悪化します。
表にはセクションの主要項目をまとめています。確認する項目、カバレッジ、スループット。イベント準備の際のクイックガイドとしてご利用ください。
| 確認する項目 | カバレッジ | スループット |
|---|---|---|
| 主な問い | デバイスがネットワークを認識し、無線通信を維持できるか | ネットワークが同時に発生する実際の負荷を処理できるか |
| 主な要因 | 間取り、壁、人、アンテナ、干渉 | クライアント、アプリケーション、電波、アクセスポイント、サービス、ゲートウェイ、インターネット |
| 典型的な誤り | 空の会場だけで確認すること | 機器のカタログ上の速度で計算すること |
| 確認方法 | 調査と対象デバイスを使った経路確認 | アプリケーションを混在させた負荷テストとチェーン全体の監視 |
| 結果 | 無線通信の可用性と品質のマップ | 各ゾーンで必要なシナリオが動作することの確認 |
Cisco Merakiの高密度ネットワークに関する公式ガイドでは、計算はクライアントデバイスの数と能力、アプリケーション、およびそれらの総合的な負荷に関連付けられています。これは発注者にとって重要な原則です。面積、アクセスポイントの数、またはそのカタログ上の限界だけでプロジェクトを説明する提案を受け入れてはいけません。
アクセスポイントが多いからといって、常に利用可能な容量が増えるわけではありません。チャネルと出力の計画がなければ、機器同士がより強く干渉し合います。チャネル幅もスペクトルとクライアントデバイスの分析後に選択します。すべての会場に通用する万能な設定はここでは機能しません。
有線部分も別途確認します。アクセスポイントが有線ポートで受信できる以上のデータを送信できる場合、制限は残ります。同じことは、機器への給電、スイッチ間の接続、ゲートウェイ、ファイアウォール、インターネット回線にも当てはまります。サーバー室の近くでの1回の速度テストでは、遠くの会場にいるゲストにとってこれらのリンクの状態を示すことはできません。
カンファレンスにはどのようなセグメントが必要か?
ゲスト用、業務用、技術用のトラフィックは論理的に、そして正当な場合には物理的にも分離する必要があります。これらのフローはユーザー、権限、優先度、復旧方法が異なります。ゲスト、受付、チーム、配信が同じネットワークを共有すると、単一障害点が生まれます。分離することで、障害の原因を迅速に特定し、重要な機能を維持しやすくなります。
NISTは、異なるセキュリティプロファイルを持つ無線ネットワークを分離することを推奨しています。外部ゲストネットワークは、内部システムへの経路を提供してはなりません。カンファレンスでは、この原則が明確なアクセスマトリクスになります。
この表は、セグメント、利用者、許可されることというセクションの主要項目をまとめたものです。イベント準備の際のクイックガイドとしてご利用ください。
| セグメント | 利用者 | 許可されること | 除外すべきこと |
|---|---|---|---|
| ゲスト用 | 参加者と来場者 | インターネットおよび合意された公開リソース | 内部ネットワークへのアクセス、および必要性のないゲストデバイス間の接続 |
| 業務用 | 主催者、受付、会場、サービスチーム | 役割に応じた業務システム | すべての技術リソースおよび社内リソースへの共通アクセス |
| 技術用 | 配信、ビデオブリッジ、表示管理、技術サービス | 必要なアドレス、ポート、クラウドシステムのみ | ゲストセグメントの過負荷への依存 |
| 管理用 | ネットワーク機器の管理者 | アクセスポイント、スイッチ、ゲートウェイ、監視の管理 | ユーザーネットワークからのアクセス |
ゲストセグメントは内部アドレスから隔離する必要があります。通常、プログラムが逆方向の通信を必要としない限り、参加者のデバイス間の直接通信は禁止されます。トラフィック制限は、複数のアクティブなクライアントが他のクライアントを締め出さないように設定します。同時に、ルールは合意されたゲスト向けシナリオを壊してはなりません。
業務用セグメントは役割ごとに構築します。受付担当者には入場システムと印刷システムへのアクセスが必要です。コーディネーターには業務サービスとスケジュールが必要です。
会場の担当者には別のリソースが必要になる場合があります。設定の便宜のためだけに、チーム全員に同じ権限を与えることはしません。
技術用セグメントは、放送、リモート登壇者、表示、その他の重要な技術タスクをゲスト負荷から保護します。遅延に敏感な、または大帯域を必要とする固定設備は、可能な限り有線で接続します。Wi-Fiはモビリティが必要な場所に残し、対象機器で検証します。
管理用セグメントは、管理と監視のために必要です。参加者や一般社員がネットワーク管理パネルを開けるべきではありません。アクセスは、別途認証と操作ログを伴う、指定された専門家のみが取得します。
また、境界的なケースも確認します。ブースが独自のルーターを持っている場合や、技術担当者が携帯電話でホットスポットを有効にする場合があります。
ノートパソコンは同時に2つの環境に接続し、望ましくない経路を作り出す可能性があります。すべての一時的なネットワークと接続方法は、設営前に合意します。
お問い合わせ - 課題についてご相談ください
イベントの形式を確認し、次のステップをご提案します。
会場とベンダーへの技術仕様書
技術仕様書には、ユーザーシナリオ、責任範囲、検収方法を記載する必要があります。「安定したWi-Fiを提供してください」という要望は抽象的すぎます。どこでネットワークが必要か、どのようなデバイスが持ち込まれるか、それらにとって何が重要か、会議当日に障害を誰が修正するかが説明されていません。
会場には、合意可能な範囲で既存インフラの図面を求めます。主要機器のモデル、利用可能な周波数帯域、インターネット回線、スイッチ、電源、ケーブル経路、技術室が必要です。どのような変更が許可されているか、誰が実施するか、イベント後にシステムがどのように元の状態に戻るかを理解することが重要です。
ネットワークベンダーには、ゾーン、デバイス、アプリケーション、時間ごとの計算を求めます。文書には前提条件、トラフィック経路図、アクセスポイント配置計画、チャネルと出力の設定、セグメント分離、ネットワークサービス一覧、監視、冗長化を含める必要があります。機器のカタログ仕様はこの計算の代わりにはなりません。
この表はセクションの主要項目をまとめたものです:タスクブロック、確定すべき事項、成果物。イベント準備の際のクイックガイドとしてご利用ください。
| タスクブロック | 確定すべき事項 | 成果物 |
|---|---|---|
| 会場 | 施設平面図、素材、高さ、座席配置、仮設構造物 | 無線設計用の初期マップ |
| オーディエンス | ゾーン別・時間別の密度、デバイスタイプ | 同時負荷モデル |
| アプリケーション | ゲスト向けおよび重要なサービス、外部依存関係 | トラフィックと優先度のマトリクス |
| ネットワーク | アクセスポイント、スイッチ、ゲートウェイ、サービス、インターネット | デバイスから外部リソースまでのエンドツーエンド図 |
| セキュリティ | セグメント、アクセスルール、管理 | 許可・禁止マトリクス |
| サポート | 役割、変更権限、エスカレーション経路 | イベント当日の作業手順書 |
| 冗長化 | 独立経路、電源、予備機器 | 障害シナリオと切り替えテスト結果 |
| 検収 | ルート、デバイス、負荷、基準 | 署名済み議事録と制限事項リスト |
契約または付属文書で責任分界点を定めます。会場は有線基盤と主要回線を担当することがあります。別の事業者が一時的な無線ネットワークを構築することがあります。
主催者はシナリオとテストシステムへのアクセスを担当します。この境界がないと、問題発生後にチームが責任者を探し始めることになります。
仕様書に成果物リストを追加します。設定後には、実際の図面、機器配置、採用された設定、調査結果、検証済みデバイスマトリクス、負荷レポート、サポート手順書が必要です。機密データへのアクセスは制限されますが、発注者は検収に十分な情報を得る必要があります。
合意前に会場の技術監査を実施することをお勧めします。これにより、ネットワークだけでなく、電源、経路、施設へのアクセス、作業時間枠、技術部門との連携も確認できます。
会場、運営本部、技術準備に関する実践的な資料は「Aventura」のTelegramチャンネルで公開しています。チャンネルはプロジェクト文書を補完するものであり、特定のネットワークの検証を代替するものではありません。
接続ページの準備方法
キャプティブポータル、つまりゲストネットワークへの接続ページは、迅速にアクセスを提供し、不要なデータを収集しないようにする必要があります。対象のオペレーティングシステムとブラウザで検証します。再接続とセッション終了は別途テストします。証明書エラーや同意ページへの繰り返しリダイレクトは、画面自体が整っていてもゲストをブロックします。
RFC 8952、RFC 8908、RFC 8910 の標準は、接続ページのアーキテクチャ、保護されたプログラムインターフェース、およびそのインターフェースのアドレスをデバイスに通知する方法を規定しています。これを介してデバイスはユーザーログインページのアドレスを取得します。インターフェースとページへの接続は TLS プロトコルで保護されます。認証前には、接続に必要なサービスのみが開かれます。
イベントでこれらのデバイスが想定される場合、iOS、iPadOS、Android、macOS、Windows でポータルを確認します。組み込みの接続ウィンドウと通常のブラウザでテストします。次に、デバイスのスリープ、ゾーン間の移動、再ログインを確認します。
プライベート MAC アドレスの変更とセッション終了は別のシナリオです。アクセスポイント間の移動の決定はデバイス自体が行うため、異なるモデルで動作が異なる場合があります。これは Apple の Wi-Fi アクセスポイント間の移動に関するガイドラインで指摘されています。
開始前に、どのデータが必要かを決定する必要があります。連邦法第 152-FZ は、個人データの量が処理目的に適合し、過剰でないことを要求しています。名前、役職、会社、電話番号、広告同意なしでアクセスを提供できる場合、念のためすべてのセットを収集すべきではありません。
データの確認は項目ごとに行います:
- 個人データの管理者と、その指示に基づいてデータを処理する者を特定します。
- 各フィールドの目的を記録します。
- 必須データと任意データを分離します。
- ネットワークへのアクセスの技術的条件と広告メッセージへの同意を分離し、その同意の根拠を弁護士と確認します。
- 保存期間と削除手順を設定します。
- データベースとバックアップの配置を確認します。
- 会場、請負業者、メッセージサービス、その他のシステムへの転送を記録します。
- ユーザー向けにわかりやすい情報を公開します。
- ポータルのログとデータへのアクセスを制限します。
- 契約上の指示と保護措置を専門家と確認します。
このチェックリストは管理者のさまざまな義務に関連し、法第 152-FZ の第 5 条に限定されません。処理の法的根拠、データベースのローカライズ、他者への指示、参加者への通知、広告メッセージは、関連規範の現行版に基づいて確認します。特定の会議では、スキームを専門の弁護士および通信事業者と調整します。
ドアを開ける前にネットワークをどう確認するか?
ネットワークは最終設置後に、実際の動線、デバイス、アプリケーションで確認する必要があります。アクセスポイントのそばにノートパソコンが1台あるだけでは、カンファレンスの準備が整ったことにはなりません。調査、サービス全体のテスト、チームによる試走、そしてゲスト当日に近い負荷シナリオが必要です。この一連の確認は、参加者の動線と重要機能の動作を再現します。
まず、観客がいない状態で技術的な確認を行います。エンジニアはカバレッジ、干渉、チャネル、出力、機器の動作を確認します。次に、ネットワークへの接続、アドレスの取得、ドメイン名システム、接続ページ、インターネットへの出口、合意されたリソースへのアクセスという一連の流れを確認します。
その後、試走を行います。チームは入り口から会場までの参加者の動線をたどります。並行して、受付、本部、技術チームの業務シナリオを確認します。参加者受付では、特に同時接続の波、印刷、スキャン、ゲストのアクティビティが発生している状況での外部システムへのアクセスが重要です。
確認は以下の手順で行います:
- 対象となるスマートフォン、タブレット、ノートパソコンのモデルを接続します。
- 組み込みウィンドウとブラウザの両方から接続ページを通過します。
- 合意されたサイト、クラウドサービス、VPNを開きます。
- ロビー、会場、業務エリア間の移動を確認します。
- ゲストトラフィックが発生している状況で受付と業務サービスを起動します。
- グループの同時ログインとステージからのリンクオープンを模擬します。
- 遅延やパケットロスに敏感なアプリケーションを確認します。
- 合意された安全な手順で特定のリンクを切断します。
- 予備系に切り替え、重要機能への影響を測定します。
- 主系に戻し、サービスが正しく復旧したことを確認します。
負荷テストでは、接続、アドレス取得、ポータル経由のログイン、合意されたサービスとの連携といった一連の操作を再現します。並行してチームは受付を使用し、技術系の系統は重要機能を維持します。正確な基準はプロジェクトごとに設定します。
Wi-Fiアクセスポイント間の切り替えは、登壇者、スタッフ、技術チームが実際に使用するデバイスで確認します。Appleは、切り替えの判断はクライアント側が行うと明言しています。ネットワークはデバイスを支援することはできますが、すべてのモデルで同じようにスムーズな切り替えを保証することはできません。
すべての逸脱は、エリア、時刻、デバイス、オペレーティングシステム、ネットワーク、症状とともに記録します。「Wi-Fiが時々悪い」という表現はエンジニアの役に立ちません。実用的な記録はより正確です:「第2会場からロビーへの移動中、デバイスは接続を維持しているが、ゲストポータルが再度ログインを要求する」。
カンファレンスにオンライン視聴者がいる場合、イベントのアクセシブルな配信とリモート接続をゲストアクセスとは別に確認します。ハイブリッドイベントでは、制作回線とその予備系に独自の計画が必要です。ゲストWi-Fiは、インターネットに接続できるという理由だけで放送の予備系とは見なされません。
イベント当日のモニタリングとサポート
カンファレンス当日、チームはユーザー導線とチェーン全体の状態を監視します。モニタリングには無線通信、有線ネットワーク、接続ページ、外部サービスが含まれます。アクセスポイントが起動しているだけでは、ゲストのアクセスが確認されたことにはなりません。アドレスの割り当て、ログインページの表示、インターネット回線の状態を可視化する必要があります。
モニタリングパネルには、意思決定に役立つ指標が必要です。構成によって異なりますが、通常は接続成功率、アドレス割り当て、ドメイン名システムの応答、ポータルの動作、ゾーン別のクライアント数、無線の負荷、再送信、ポートエラー、ゲートウェイとインターネット回線の状態が含まれます。
私たちはモニタリングをプログラムと連携させます。開場前の接続数の増加は想定内です。セッションへの聴衆の急な移動も想定内です。システムがコンテキストを把握していれば、エンジニアは計画的なピークと異常を区別し、必要なゾーンをより迅速に確認できます。
サポートは3つのレベルに分けられます:
- 第一線は参加者の近くに配置されます。ネットワーク名、ログイン経路、簡単な診断情報を収集する方法を把握しています。
- ネットワーク専門家はアクセスポイント、スイッチ、サービス、インターネットを把握しています。承認された計画に基づき、許可された設定を変更できます。
- 会場、プロバイダー、機器メーカーは、回線、ライセンス、ハードウェアの問題発生時に対応します。
イベント開始前に、インシデント用の単一チャネルを承認します。メッセージには時刻、ゾーン、ネットワーク、デバイス、オペレーティングシステム、観測された結果を記載します。変更には実行者、理由、ロールバックの可能性があります。
出力、チャネル、アクセスルール、ポータルを記録なしで同時に変更すると、診断の妨げになります。チームは、どの操作が役立ったか、あるいは新たな障害を引き起こしたかを理解する必要があります。
技術責任者と運営責任者の業務は、イベント本部と無線通信のスキームと連携させるのが便利です。ネットワークインシデントには、担当者、重要度レベル、エスカレーションチャネル、チーム向けの明確なメッセージが割り当てられます。
重要機能のための予備系
予備系は特定の機能に紐づけて考えます。インターネット回線を二重化しても、リスクの一部しか解消されません。第二の回線は、同じ区間の通信・電源・機器に依存していない場合にのみ有効です。しかし、たとえ独立したインターネットであっても、唯一のゲートウェイ、アドレスサービス、ポータルが停止すれば、受付は救えません。
まず、継続すべき機能を特定します。通常は受付、決済、本部の連絡、資料の表示、リモート登壇者、配信を個別に検討します。各機能について、主経路、予備経路、切り替え担当者、許容できる劣化を記録します。
この表には、このセクションの主要項目(機能、主経路、考えられる予備系)をまとめています。イベント準備の際のクイックリファレンスとしてご利用ください。
| 機能 | 主経路 | 考えられる予備系 | 必ず確認すべきこと |
|---|---|---|---|
| ゲストアクセス | 会場の主要ネットワークとインターネット | 合意されたエリアにおける独立した追加回線 | 実際の独立性、切り替えルール、ゲストへの通知 |
| 受付 | 専用の業務用コンターと外部システム | ローカルリストまたはオフラインモード | データの最新性、外部認証なしでの動作、事後の照合 |
| 配信 | 有線の技術用回線 | 第二の独立した有線回線、または合意済みの事業者回線 | 負荷時の切り替え、放送または録画の維持 |
| リモート登壇者 | 主要な映像回線 | 予備プラットフォーム、録画、または形式の変更 | 音声、映像、素材の権利、モデレーターの判断 |
| 本部 | 業務用の連絡サービス | 無線通信と対面での報告ポイント | カバレッジ、役割、コールサイン、エスカレーション手順 |
サービスも冗長化する必要があります。アドレス割り当てシステム、ドメイン名システム、ゲートウェイ、接続ページ、コントローラーは単一障害点になり得ます。RFC 8952は、堅牢性と拡張性のために接続ページのコンポーネントを複製することを認めています。具体的な構成は、リスク評価の後にエンジニアが選択します。
予備のアクセスポイント、スイッチ、電源ユニット、ケーブル、光モジュールは、交換手順が整っている場合にのみ役立ちます。それらがどこにあり、誰がアクセスでき、どの構成が読み込まれ、サービス復旧にどれだけ時間がかかるかを把握しておく必要があります。
予備系はテストなしでは準備完了とは言えません。チームは選択したリンクを安全に切断し、切り替えを監視し、アプリケーションを確認します。その後、主経路に戻します。エラーは、一部のデバイスが古いセッションのまま残ったり、誤ったルートを取得したりする、この戻りの移行時にこそ頻繁に発生します。
ゲストWi-Fiの受け入れ検収はどう行う?
受け入れ検収では、ユーザーシナリオ、セグメント分離、サポート体制、冗長化を確認します。主要なテストは来場者が入場する前に実施します。会場での変更後は、短い検証ルートを再度実施します。結果は報告書に記録し、既知の制約はそれが発現する条件とともに記載します。
この表はセクションの主要項目(検証、プロジェクト基準、エビデンス)をまとめたものです。イベント準備の際のクイックガイドとしてご利用ください。
| 検証 | プロジェクト基準 | エビデンス |
|---|---|---|
| 接続 | 対象デバイスがネットワークを検出し、合意された経路でアクセスを取得できる | デバイスマトリクスとテスト結果 |
| カバレッジ | 承認されたすべてのエリアで実用的なサービスが利用可能 | 調査マップと検証ルート |
| 負荷 | ゲスト用および重要アプリケーションが想定シナリオで動作する | 負荷テストレポートとモニタリング指標 |
| 分離 | ゲスト用、業務用、技術用、管理用の各セグメントが必要な接続のみを持つ | ルールマトリクスと禁止テスト |
| 接続ページ | ログイン、再接続、セッション終了が対象システムで動作する | ログインページ検証報告書 |
| サポート | チームが問題を把握し、エスカレーション手順を理解している | 作業手順書とテストインシデント |
| 冗長化 | 切り替えと復旧が合意された機能を維持する | 切り替えテストレポート |
| ドキュメント | 実際の構成図と設定が施工内容と一致している | 施工後の実際の構成図と変更履歴 |
面積やアクセスポイント数だけに基づく算出はストップ要因とみなします。ゲスト用トラフィックと重要トラフィックの分離がなく、主要サービスの制約が不明で、請負業者がモニタリングを提示せず、冗長化が図面上にしか存在しない場合、ネットワークを受け入れることはできません。
もう一つのストップ要因は、代表的な負荷をかけない検証です。空の会場と1台のデバイスでは、有用ではあるものの不完全な情報しか得られません。Merakiのガイドラインでは、代表的なデバイスで対象アプリケーションを検証することを推奨しています。これに加えて、私たちはチームの実際の動線とプログラムのシナリオも検証します。
受け入れ検収後、修正と再テストのための期間を設定します。イベント前に一部の要件を満たせない場合、発注者は残存リスクのリストを受け取り、意識的な判断を行います。制約は、プログラムの変更、有線接続、サービスのローカルモード、または追加サポートによって補うことができます。「動作するはず」という表現でそれを隠すことはできません。
ネットワークを壊すミス
ほとんどの問題は、課題のモデルが誤っていることから始まります。チームは信号の有無を確認しますが、ユーザー、サービス、予備系の挙動を確認しません。以下は、プロジェクトの合意前に排除すべきミスをまとめたものです。
- 人、デバイス、アプリケーションのマップなしに、面積だけでアクセスポイントを数える。
- 申告上のクライアント数を実際の運用基準として受け入れる。
- チャネル計画と容量の計画なしに機器を追加する。
- 隣接するホール、仮設の間仕切り、展示ブースのネットワークを考慮しない。
- インターネット回線だけを確認し、スイッチ、ゲートウェイ、アドレス、ドメイン名システム、接続ページを忘れる。
- ゲスト、受付、チーム、技術システムを同じセグメントに配置する。
- ゲストに、不要なのに内部ネットワークや互いへの経路を残す。
- 配信とリモート登壇者を共通のWi-Fi経由でのみ接続する。
- 接続ページを1台のスマートフォンだけでテストする。
- 明確な目的と保存期間なしに参加者のデータを収集する。
- 同じ入力、電源、ゲートウェイに依存する回線を予備と呼ぶ。
- 機器の状態だけを見て、ユーザーの経路を見ない。
- ネットワークインシデントの責任者と設定変更の権限を決めない。
- 空の会場での1回の速度テストでネットワークを検収する。
- 予備系から本線への切り戻しを確認しない。
- カンファレンス終了後に仮設ネットワークとルールを残す。
ゲストWi-Fiは、入力データ、分離されたセグメント、検収基準、イベント当日の責任者が揃って初めて、カンファレンスの管理された一部となります。私たち「Aventura」は、技術スキームをプログラム、受付、チームの動きと結び付けます。このアプローチにより、ゲストが来る前に依存関係が明らかになり、逸脱時の対応を準備できます。特定のデバイスの挙動は、そのモデルと設定によって異なります。
よくある質問
試算は、ゾーンと時間ごとの需要マップから始まります。各会場について、同時に何台のデバイスが存在するのか、それらが何をするのか、失ってはならない機能は何かを把握する必要があります。カンファレンス全体の来場者数は、あくまで上位のコンテキストにすぎません。受付時のロビーや、QRコード公開後のメインホールの負荷は示してくれません。
カバレッジは、必要な地点でデバイスがネットワークを認識できるかという問いに答えます。スループットは別の問い、すなわち電波とリソースの実際の競合の中で必要なサービスを受けられるかという問いに答えます。カンファレンスには両方の結果が必要です。スマートフォンのWi-Fiアイコンが強いことは、経路の一部を確認しているにすぎません。
ゲスト用、業務用、技術用のトラフィックは、論理的に、そして正当化される場合は物理的にも分離する必要があります。これらのフローは、ユーザー、権限、優先度、復旧方法が異なります。ゲスト、受付、チーム、配信を同じネットワークにまとめると、単一障害点が生まれます。分離することで、障害原因をより早く特定し、重要な機能を維持できます。
技術仕様書には、ユーザーシナリオ、責任範囲、検収方法を記載する必要があります。「安定したWi-Fiを提供してください」という依頼はあまりに漠然としています。どこにネットワークが必要か、どのデバイスが来るのか、何が重要か、カンファレンス当日に誰が障害を修正するのかを説明していません。
キャプティブポータル、つまりゲストネットワークへの接続ページは、迅速にアクセスを提供し、余計なデータを収集しないようにする必要があります。対象のオペレーティングシステムとブラウザで検証します。再接続とセッション終了は別途テストします。証明書エラーや同意ページへの絶え間ないリダイレクトは、画面自体が整って見えても、ゲストをブロックしてしまいます。
ネットワークは、最終設置後に実際の動線、デバイス、アプリケーションで検証する必要があります。アクセスポイントの近くにノートパソコンが1台あるだけでは、カンファレンスの準備状況を示すことはできません。調査、サービスのエンドツーエンドテスト、チームの予行演習、ゲスト当日に近い負荷シナリオが必要です。この一連の検証は、参加者の動線と重要機能の動作を再現します。
お問い合わせ - 課題についてご相談ください
イベントの形式を確認し、次のステップをご提案します。
出典
- NIST SP 800-153: Guidelines for Securing Wireless Local Area Networks
- RFC 8952: Captive Portal Architecture
- RFC 8908: Captive Portal API
- RFC 8910: Captive-Portal Identification in DHCP and Router Advertisements
- Cisco Meraki: High Density Wi-Fi Deployments
- Apple Platform Deployment: Wi-Fi roaming support
- 連邦法第152-FZ号 第5条:個人データ処理の原則
目次
この記事は役に立ちましたか?