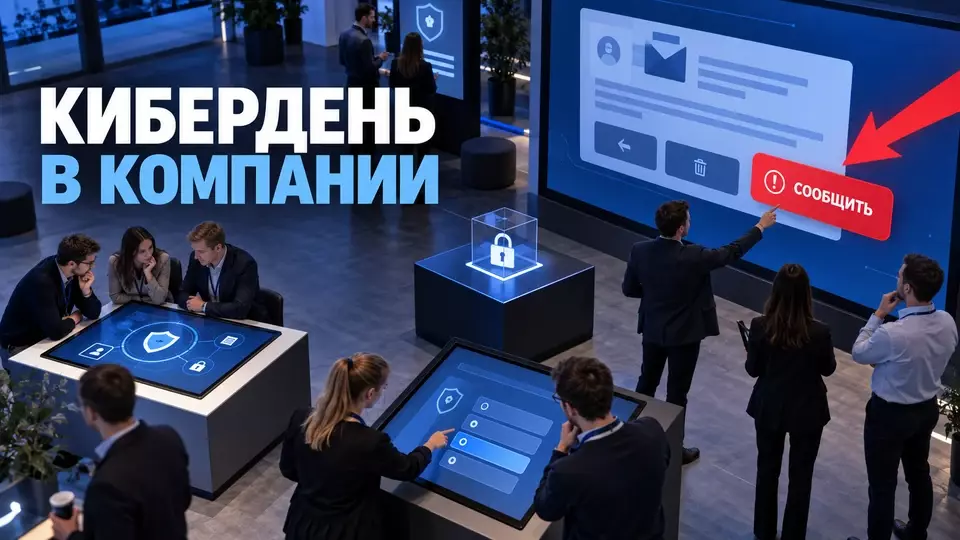
従業員向けサイバーセキュリティデーの実施方法:ステーション形式のプログラム、安全な演習、チームの役割、データの取り扱い、予算の要素。
従業員のためのサイバーセキュリティデーは、プレゼンテーションで学んだ馴染みのあるルールを行動に移します。参加者は不審なメールについて聞くと、すぐにどこに報告すればよいかを判断します。机上演習では、管理者が意思決定が失われる箇所を見つけ出します。私たちAventuraは、お客様の専門チームとともにこのような形式を構築します。情報セキュリティ責任者(CISO)が内容と安全な境界線を担当し、私たちはプログラム、ルート、技術、会場運営を担当します。
企業が個別のサイバーセキュリティデーを設ける理由
概要: この日、企業は従業員が不審なことを報告する方法を確認し、管理者はインシデントシナリオに沿って意思決定を行います。この形式は、ルールの説明、行動のトレーニング、プロセスの分析を組み合わせます。単一のイベントでリスクがなくなるわけではなく、技術的な防御の代わりにもなりません。終了後には、責任者を明記した改善点のリストが残ります。
米国国立標準技術研究所(NIST)は、サイバーセキュリティとプライバシーの教育を、評価と改善の反復サイクルを持つ継続的なプログラムとして説明しています。したがって、サイバーセキュリティデーは他のコミュニケーションの間に実施するのが良いでしょう。イベント前に、従業員の典型的な困難点を収集してください。イベント後には、短いリマインダーを送信してください。見つかったギャップが解消されているか個別に確認してください。
この形式は、通常のコースがテストで終了しても、従業員が実際の業務状況でどのように行動するかを示さない場合に特に有効です。従業員は「フィッシング」という用語を知っていても、不審なメールをどこに送ればよいか分からないかもしれません。管理者は対応計画を覚えていても、業務停止の決定を誰が下すのかを知らないかもしれません。サイバーセキュリティデーは、そのような疑問を解消する安全な場を提供します。
準備の前に、管理上の課題を明確にしてください。適切な表現は以下の通りです:
- 従業員が不審なリクエストを報告するための正規のチャネルを知っているか確認する。
- 管理者とサポート担当にエスカレーションの流れが明確かどうかを把握する。
- 支払いや人事に関するリクエストを独立したチャネルで検証する手順を練習する。
- コミュニケーション、アクセス権、指示書におけるギャップを見つける。
- 訓練後に是正措置の計画を策定する。
「サイバーリテラシーを向上させる」という目標は広すぎます。それでは、参加者が何をすべきか、クライアントがどのような成果を得るかが明確になりません。私たちは、観察可能な行動からブリーフィングを始め、その後でステーション、シナリオ、装飾を選びます。
安全な形式の境界
安全なサイバーセキュリティデーには、悪意のあるコード、本番データ、またはエラーの公開リストは必要ありません。学習環境は本番環境から分離されています。シナリオはメッセージ、意思決定、役割を検証します。専門チームが事前に停止基準を承認し、デモをテストし、参加者にプレッシャーをかけずに演習を停止できます。
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、目標、シナリオ、ディスカッション用の質問、最終レポートを中心に机上訓練を構築しています。参加者はインシデント発生前、発生中、発生後に何をすべきかを話し合います。この形式により、攻撃を再現することなくプロセスを検証できます。画面上に学習用メッセージが表示される場合がありますが、チームは危険なファイルを実行したり、実際のインフラを調査したりしません。
私たちは、コンセプト段階で許可されたメカニクスと禁止されたメカニクスを分離しています。
この表には、このセクションの主要なポイントがまとめられています:含められるもの、含めないもの。イベント準備の際のクイックリファレンスとしてご利用ください。
| 含められるもの | 含めないもの |
|---|---|
| 不審なメールやメッセージのモックアップ | 実際の悪意のある添付ファイルやリンク |
| 承認されたチャネルによる要求の確認 | 実際のパスワード、コード、トークンの入力 |
| フィッシング報告ボタンのトレーニング | 参加者による本番インフラのスキャン |
| 役割と意思決定に関する机上訓練 | 本番環境での脆弱性の悪用 |
| テストアカウントでの多要素認証のデモ | 合意された必要性のない個人デバイスの使用 |
| 危機メッセージの分析 | 「最も不注意な」の公開ランキング |
各デモにはコンテンツのオーナーが必要です。通常はCISO、情報セキュリティ部門のスタッフ、またはクライアント側から招待された専門家が務めます。主催チームはサイバー防御の専門家を装ったり、見た目のために合意されたシナリオを変更したりしません。
停止基準も事前に記録されます。これには、実際のデータの予期しない出力、本番システムへの移行、アクセス制御の喪失、承認された学習環境からの逸脱が含まれます。このような信号が発生した場合、司会者はブロックを一時停止し、技術チームがそれを無効にし、参加者には中立的な理由と次のステップが伝えられます。
ステーションと全体演習のプログラム
実用的なプログラムは、短い全体スタート、具体的なタスクを持つ複数のステーション、そして最終的な振り返りを組み合わせます。グループは行列を作らないように異なる地点から開始します。ウェーブのサイズは最も狭いステーションによって決まります。従業員が実践的なモジュールを進めている間、管理職向けに別途机上演習を追加することも可能です。
ステーションはミニ講義とは異なります。参加者は疑わしい点を報告し、リクエストを確認するか、シナリオに基づいて決定を下します。カードには目的、収容人数、進行役が記録されます。機材、中止基準、予備は別途記載されます。
プログラムの例は次のように構成できます。
表には、このセクションの主要な項目がまとめられています:ブロック、参加者の行動、チームが記録する事項。イベント準備の際のクイックリファレンスとしてご利用ください。
| ブロック | 参加者の行動 | チームが記録する事項 |
|---|---|---|
| 全体スタート | 目的、ルール、ヘルプチャネルを知る | 境界の理解と罰則がないこと |
| 「調査するのではなく報告する」 | 複数のメッセージテンプレートに対して行動を選択する | 通常チャネルの利便性と典型的な質問 |
| 第二チャネルでの確認 | 手順に従って支払いまたは人事関連のリクエストを確認する | ルーティングの誤りと不足している連絡先 |
| アクセスと復旧 | テスト用アカウントで作業する | 手順のわかりやすさと問い合わせ先 |
| データ最小化 | フォームやリストから不要な項目を削除する | 業務目的なしに収集されているデータ |
| 机上演習 | 連続するシナリオに対する解決策を議論する | 役割、エスカレーション、ギャップ、意見の相違 |
| 危機コミュニケーション | 聴衆向けの短いメッセージを作成する | 承認速度と統一版 |
| 最終振り返り | 決定を確認し質問する | 改善計画とアクションの担当者 |
正確なセットは対象者によって異なります。財務部門には支払いリクエストの確認が身近であり、人事(HR)チームは人事データの保護を扱います。管理職はエスカレーションと優先順位について決定を下します。情報技術(IT)の専門家はサポートチームとともに教育用シグナルの受信を確認します。これらすべての役割に対する単一の講義が、同様に有益な結果をもたらすことは稀です。
フローは最も狭い地点から設計します。ステーションで安全に8人が作業できる場合、25人のグループは行列を作り注意力を失います。聴衆をウェーブに分け、異なるスタート番号を与え、ルートの色をバッジ、ナビゲーション、スクリーンに繰り返し表示する方が良いでしょう。
ローテーションの詳細な原則は、労働安全の日の記事で説明しています。サイバーセキュリティでは内容が変わりますが、運営のロジックは同じです:1モジュール、1アクション、既知の収容人数、移動時間、予備。
私たちは専門的な内容、ステーション、会場、ルートを一つのスキームに結びつけることができます。お見積もりをご依頼ください。まず目的と制約から始め、プログラムとイベント運営のソリューションをご提案します。
AventuraのTelegramチャンネルを購読してください。企業イベントに関する新しい実践的な資料を受け取ることができます。
従業員を罠にはめずにフィッシングシミュレーションを準備するには?
要約:シミュレーションは責任追及をせずにシステムの動作を確認するため、情報セキュリティ責任者、人事、IT、法務部門が事前に目的と対象者を合意します。また、処理の根拠と結果の保存期間も定めます。トレーニングメールは実際のパスワードを収集せず、チームがコントロールグループでテストします。演習後は冷静な振り返りを行います。
英国のNational Cyber Security Centreは、どんなトレーニングパッケージもすべてのフィッシング試行を見分けられるようにはしないと明確に警告しています。クリックに対する罰則は、ミスを報告する意欲を低下させる可能性があります。そのため、有用な指標はメールに対する行動だけでなく、正規のチャネルを通じた報告も考慮します。
開始前の最小限のチェック項目は以下の通りです:
- シミュレーションの目的と範囲を1つの文書で説明する。
- 対象者、シナリオ、データ処理をCISO、人事、IT、法務部門と合意する。
- 病気、死、解雇、借金などのトラウマになる餌のテーマを除外する。
- 入力されたパスワードを保存せず、実際に動作する悪意のあるコードを使用しない。
- メール、ページ、通知、レポートをテストグループで確認する。
- サポート部門がトレーニングメッセージを受け取る準備ができていることを確認する。
- 配信を停止できる担当者を任命する。
- サポート的な振り返りと分かりやすい手順を準備する。
- 結果へのアクセスを制限し、削除期限を事前に定める。
- 単一の結果を自動的な懲戒処分に結び付けない。
事前通知のレベルは方法論とローカルの文書によって異なります。すべての組織で完全な秘匿性を約束したり、同じ種類の同意を要求したりすることは普遍的にできません。決定は顧客の法務および専門チームが行います。本記事では業務上および倫理上の問題を提起しますが、法的意見を代替するものではありません。
シミュレーションは技術的な障壁と明確な手順とともにのみ有用です。プログラムには、重要なリクエストを別の既知のチャネルで確認すること、多要素認証、更新、バックアップ、アクセス制限を含めるべきです。従業員が最後の唯一の防御線であってはなりません。
チームの役割と責任範囲
情報セキュリティ責任者は内容を承認し、演習を停止することができます。またHRは労働規則と懲罰的でないトーンを監視します。ITはセキュリティ監視センター(SOC)とともにテスト環境を準備します。法務部門はデータの取り扱いを確認します。私たちAventuraでは、これらの決定をプログラム、会場、人の流れ、機材と統合します。
この表には、本セクションの主要ポイントがまとめられています:役割、イベント前の責任、イベント当日の責任。イベント準備時のクイックリファレンスとしてご利用ください。
| 役割 | イベント前の責任 | イベント当日の責任 |
|---|---|---|
| CISOまたは研修プログラムオーナー | 目標、内容、安全な境界、評価基準 | シナリオとエスカレーションに関する決定 |
| HR | 労働ポリシー、心理的安全性、従業員の参加 | サポートと係争状況の分析 |
| IT、SOC、サポート部門 | テスト環境、連絡チャネル、予備、停止メカニズム | 信号の受信、技術サポート、ブロックの停止 |
| 弁護士または個人データ保護責任者 | 処理の根拠、通知、アクセス、保管 | 合意された境界の遵守管理 |
| 社内コミュニケーション | 招待状、中立的なトーン、管理職向け資料 | 参加者への統一メッセージ |
| イベントプロデューサー | 会場、ステーション、タイミング、機材、ナビゲーション | 人の流れとプログラムのバージョン管理 |
| ファシリテーター | 質問と導入の順序 | 答えを示唆せずに議論のペースを管理 |
| 評価者または書記 | 観察フォームと報告書テンプレート | 決定事項、ギャップ、是正措置 |
| 経営陣 | 権限とリソース | 改善計画の承認 |
役割分担はプロジェクトを二つの極端から守ります。一つ目は、主催者チームが評価できない技術シナリオを受け取ってしまうことです。二つ目は、情報セキュリティ責任者が自ら受付、家具、ナビゲーション、人の流れを手配しなければならないことです。共同ワーキンググループは、各決定を有能なオーナーに委ねます。
一人の人間が複数の役割を兼ねることもできますが、役割名は保持しておくと便利です。そうすることで、誰が信号を監視し、誰が決定を下し、誰がそれを実行し、誰が参加者に伝え、誰が結果を記録するかが明確になります。このスキームは、イベントの危機管理計画でも使用しています。
ステップごとの準備
準備は目的、参加者、データの境界を定めることから始まります。次に、チームは導線、テスト環境、コミュニケーション手段を準備します。複雑な手順はすべて、本番会場で使用するものと同じデバイスとファイルを用いて技術リハーサルを実施します。最終リハーサルでは、指摘事項を「修正済み」とマークするのではなく、再テストによって解決します。
作業手順は以下のとおりです。
- 成果の責任者を任命し、参加者の観察可能な行動を明確化する。
- 役割、部門、シフト、参加方法ごとに参加者を分類する。
- 許可されるトレーニングシナリオ、データ、中止基準を承認する。
- 各参加者グループの課題に合わせて、個別ステーションと全体演習を選定する。
- 動線マップ、モジュールの収容人数、移動間隔を作成する。
- 登録方法、アクセス権限、最小限の入力項目を決定する。
- テスト用アカウント、モックアップ、予備資料を準備する。
- 招待状、ルール、管理者向けメッセージを調整する。
- 参加者の入場から最終レポートまで、技術リハーサルを実施する。
- テスト後にシナリオを更新し、問題箇所を再テストする。
- 最終レポートのフォーマットと是正措置計画を準備する。
リハーサルでは、本番会場で使用するものと同じリンク、デバイス、画面、ファイルバージョンが必要です。チームは招待、登録、入場、ステーション、結果の記録、移動の流れを一通り確認します。ネットワーク障害、デバイスの故障、ファイルの誤り、狭いエリアの過負荷なども個別にシミュレーションします。
各指摘事項には、再現条件、担当者、期限が設定されます。修正後、チームは同じステップを繰り返します。詳細な手順は、イベントの技術リハーサルの記事でご覧いただけます。
参加者がシフト勤務の場合、プログラムを1つの共通時間帯に詰め込む必要はありません。同じモジュールを複数の波に分けて実施したり、全体の開始を録画するか各シフトごとに実施したりすることができます。重要な指示と専門家へのアクセスは、その際も同等に保つ必要があります。
どのデータを収集し、どのように保管するか?
明確な行動につながるデータのみを収集してください。登録には通常、名前、部署、参加ステータス、サポート要請で十分です。演習の結果は集計で分析する方が良いでしょう。イベント前にチームが項目、アクセス権、保管期間を承認します。また、匿名化と削除のルールも定めます。
連邦法第152-FZ号第5条は、データ処理を特定の目的と関連付けることを要求しています。データはその目的に必要な量を超えてはなりません。個人を特定できる情報は、法律や契約で別段の定めがない限り、必要な期間を超えて保管することはできません。特定のプロジェクトへの適用については、顧客の弁護士が確認します。
各項目について4つの質問をしてください:
- この値に基づいてどのような決定を下すか?
- 誰がそれを見るのか、そして何のために?
- それが不要になるのはいつか?
- 個人を特定せずに同じ結果を得られるか?
経営陣への報告には、完了したステーション数、オーディエンスの集計、プロセス上のギャップのリストで十分なことが多いです。「誰がミスをしたか」という個人別の表は追加のリスクを生み、手順の改善に役立つことは稀です。個別の結果が必要な場合、その判断には別途の根拠と限定的なアクセスが必要です。
登録は1つのメインリストで管理します。バックアップのエクスポートは指定された担当者が保管し、障害時にのみ使用します。アクセシビリティの要請は、診断名の開示を求めるのではなく、必要なサポートとして表現します。より実践的な詳細は、イベント参加者登録に関する記事をご覧ください。
対面およびハイブリッドプログラムのアクセシビリティ
参加者はアクセシブルな方法でルートを進む必要があります:アクションを実行する、観察する、聞く、読む、または質問する。会場、配信、資料、予備は一緒に確認されます。登録により、機密に支援をリクエストできます。字幕、マイク、読みやすいナビゲーション、テキスト代替は、バックアップシナリオに切り替えても維持されます。
World Wide Web Consortium (W3C) は、対面会場と遠隔プラットフォームを考慮し、重要な視覚情報を口頭で伝え、高品質のマイクを使用することを推奨しています。プログラムは分かりやすい概要から始め、主要な結論はアクセシブルなテキスト形式で繰り返すと良いでしょう。
制作計画には以下を含めてください:
- 入口から必須エリアすべてへのアクセシブルなルート;
- 座る必要がある、または車椅子を使用する参加者のための席;
- 十分なコントラストのある大きなナビゲーション;
- 会場からの質問用マイク;
- 主要なビデオの字幕またはテキスト代替;
- イベント前の資料をアクセシブルな形式で;
- 個人のスマートフォンを必要としないステーション;
- 静かに質問する方法;
- 内容の濃いブロック間の休憩;
- バックアップ回路でのアクセシビリティの維持。
ハイブリッド参加者は、行動する機会のない短縮版を受け取るべきではありません。ステーションが学習メッセージの送信を要求する場合は、テスト用のリモートチャネルを準備してください。それが不可能な場合は、観察と意思決定の同等のシナリオを提供してください。技術的な指針は、イベントのアクセシブルな配信に関する資料にまとめられています。
インシデントが発生しないことを約束しない指標
抽象的な「セキュリティ」ではなく、行動と修正を測定しましょう。標準チャネルの使用、エスカレーションの正確性、最初の報告までの時間、サポートへの負荷、改善計画の実行が有用です。1回のサイバーセキュリティデーは標準への準拠を証明せず、インシデントが発生しないことを約束しません。動向は同等の演習間でのみ比較します。
最終文書は演習の目的を、チームが観察できた行動と結びつけます。強み、改善領域、是正措置、責任者、期限が含まれます。これはクイズの平均点1つよりも有用で、イベント後に決定事項へ戻るのに役立ちます。
実用的な指標セットには以下が含まれます:
表にはセクションの主要ポイントがまとめられています:指標、示す内容、制限。イベント準備時のクイックリファレンスとしてご利用ください。
| 指標 | 示す内容 | 制限 |
|---|---|---|
| ステーションの完了 | ルートのカバレッジ | 習得を証明しない |
| 標準チャネルを通じた訓練メッセージ | プロセスの使用 | ツールの可用性に依存する |
| 最初の報告までの時間 | システムの反応速度 | 類似シナリオでのみ比較される |
| 正しいエスカレーションの選択 | 役割の明確さ | 事前に定義された基準が必要 |
| サポートサービスまたはSOCへの負荷 | フローを受け入れる準備 | それ自体では回答の質を評価しない |
| 特定されたギャップ | 修正が必要なもの | 多数は正直な診断を意味する場合がある |
| 所有者と期限付きのアクション | 継続の管理可能性 | 管理日が必要 |
| 理解度の匿名評価 | 信頼と適用可能性 | 行動の観察に代わるものではない |
「ヒューマンファクターを排除する」やリスクを任意の割合で削減すると約束すべきではありません。人々はシステム内で働いており、その行動はインターフェース、アクセス権、負荷、技術的障壁、サポートの質に影響されます。欧州連合サイバーセキュリティ機関(ENISA)も、単一の万能イベントではなく、対象者、チャネル、指標に基づいてトレーニングプログラムを構築しています。
デーの後、オーナーによる短いレビューを設定してください。彼らは迅速な修正を完了し、複雑な問題を作業計画に送り、演習後に会社が何を変えたかを従業員に明確に伝えます。これがないと、形式は鮮やかでも孤立したエピソードにとどまるリスクがあります。
サイバーセキュリティデーの予算
予算はステーション数、フロー、繰り返し回数によって異なります。専門家、テスト機器、会場、アクセシビリティ、リハーサルは別途計算されます。まず構造と範囲を確定し、その後制作費を計算します。参加者一人当たりの一律価格は提示していません。同じゲスト数でも、1つのホールで済む場合もあれば、複数シフトに対応する複雑なマルチゾーンプログラムが必要な場合もあります。
予算はブロックごとにまとめると便利です。
この表にはセクションの主要項目(ブロック、含まれる可能性のあるもの、主な推進要因)がまとめられています。イベント準備の際のクイックリファレンスとしてご活用ください。
| ブロック | 含まれる可能性のあるもの | 主な推進要因 |
|---|---|---|
| コンセプトとプログラム | ブリーフ、ルート、ステーションパスポート、分析シナリオ | オーディエンス数とモジュール数 |
| 専門家 | コンテンツ準備、ファシリテーション、評価 | 複雑さと繰り返し回数 |
| 会場 | ホール、会議室、アクセス時間、家具 | フローと会場運営モード |
| 機材 | スクリーン、音響、ネットワーク、テストデバイス、予備 | デモンストレーション形式 |
| 登録とナビゲーション | リスト、バッジ、ルート資料 | アクセスレベルとウェーブ数 |
| チーム | プロデューサー、コーディネーター、司会者、技術スタッフ | 並行ゾーン数 |
| アクセシビリティ | 字幕、翻訳、資料とルートの適応 | 聴衆のニーズ |
| ロジスティクスとケータリング | 配送、設営、休憩、シフト勤務 | 地理と期間 |
| リハーサル | 会場、デバイス、ファイル、予備のテスト | 複雑な移行の数 |
| イベント後の資料 | 結果、記録、行動計画、アクセシブルなバージョン | レポート要件 |
削減するなら、学習効果に影響しない項目が良いでしょう。装飾を簡素化しても、テスト環境、アクセシビリティ、コーディネーション、リハーサル時間は維持すべきです。高価なステージは機能しないメッセージボタンを修正できず、意思決定権限を持つ専門家の代わりにもなりません。
予算の全体的な考え方については、コーポレートイベントの予算の記事で説明しています。概算には、都市、対象者、形式、ステーション数、シフト制、データ要件、会場、ハイブリッド参加の要件が必要です。
エージェンシーへのブリーフ:準備内容
良いブリーフは、専門的なコンテンツをイベント組織から分離します。クライアントは目標、オーディエンス、セキュリティ責任者、制約事項を持ち込みます。Aventuraでは、会場、動線、技術機器、アクセシビリティ、チーム構成、意思決定スケジュールを詳細に確認します。初期情報がまだ少ない場合は、キックオフミーティングを実施し、質問を集めます。情報セキュリティポリシーは、クライアントの専門チームが決定します。
お問い合わせ前に準備すると便利なもの:
- 当日の目的と、従業員が実践すべきアクション。
- オーディエンスの構成、都市、部署、シフト、リモート参加者。
- コンテンツオーナー、およびCISO、HR、IT、法務部門からの承認者リスト。
- 許可されるシナリオ、データ、デバイス、および停止基準。
- 希望するステーションと必須の内部手続き。
- 登録、アクセス、写真、録音、報告に関する要件。
- アクセシビリティと言語に関するニーズ。
- 会場、または会場選定に関する制約。
- 予算範囲と、削減できない項目。
- 最終レビュー後に経営陣が下す決定。
Aventuraでは、組織的な部分を引き受けることができます:コンセプト、シナリオプラン、会場、動線、機材、装飾、コーディネーター、リハーサル、イベント当日の運営。クライアントの専門エキスパートが、ステーションとサイバー演習の内容を承認します。このような分担により、チームに明確な境界が生まれ、深刻なテーマを娯楽的なクイズに変えてしまうことを防ぐことができます。
よくある質問
簡潔に言うと: この日、企業は従業員が疑わしい事象を報告する方法を確認し、経営陣はインシデントシナリオに基づいて意思決定を行います。この形式は、ルールの説明、行動の訓練、プロセスの振り返りを組み合わせます。単一のイベントでリスクがなくなるわけではなく、技術的な防御の代替にもなりません。実施後には、責任者を明記した改善項目リストが残ります。
安全なサイバーセキュリティデーは、悪意のあるコード、本番データ、または公開されたエラーリストを必要としません。学習環境は本番環境から分離されています。シナリオでは、報告、意思決定、役割を検証します。専門チームは事前に停止基準を承認し、デモをテストし、参加者にプレッシャーをかけずに演習を中止することができます。
実用的なプログラムは、短い全体開始、具体的なタスクを持つ複数のステーション、そして最終的な振り返りを組み合わせます。グループは待ち行列を作らないように異なる地点から開始します。ウェーブの規模は最も狭いステーションによって決まります。従業員が実践モジュールを進めている間に、管理職向けに別途机上演習を追加することもできます。
簡潔に言うと: シミュレーションは犯人探しをせずにシステムの動作を検証するため、情報セキュリティ責任者、人事、IT、法務部門が事前に目的と対象者を合意します。また、処理の根拠と結果の保持期間も決定します。トレーニングメールは実際のパスワードを収集せず、チームは対照群でテストします。演習後には冷静な振り返りが行われます。
情報セキュリティ責任者は内容を承認し、演習を中止することができます。一方、人事は労働規則と非懲罰的なトーンを管理します。ITはセキュリティ監視センター(SOC)と共にテスト環境を準備します。法務部門はデータの取り扱いを確認します。Aventuraでは、これらの決定をプログラム、会場、動線、機材と統合します。
準備は目的、対象者、データの境界から始まります。その後、チームは動線、テスト環境、コミュニケーションを構築します。複雑なアクションは、会場で使用するものと同じデバイスとファイルで技術リハーサルを行います。最終リハーサルでは、指摘事項を「修正済み」とマークするのではなく、再テストでクローズします。
従業員向けのサイバーセキュリティデーを準備しているなら、私たちのポートフォリオをご覧ください。事前見積もりを受け取るには、見積もりをリクエストしてください。タスク、役割、制約を明確にした上で、プログラムとイベント準備計画を提案します。
情報源
- NCSC: フィッシング攻撃、組織を守る
- ICO: 従業員モニタリングチェックリスト
- W3C WAI: イベントをアクセシブルにする
- コンサルタントプラス: 連邦法第152-FZ号「個人データについて」
- Microsoft Learn: 攻撃シミュレーショントレーニング
- ENISA: アウェアネス向上ボックス
目次
この記事は役に立ちましたか?