Wie man einen Cybersicherheitstag für Mitarbeiter durchführt: Stationsprogramm, sichere Übungen, Teamrollen, Umgang mit Daten und Kostenfaktoren.
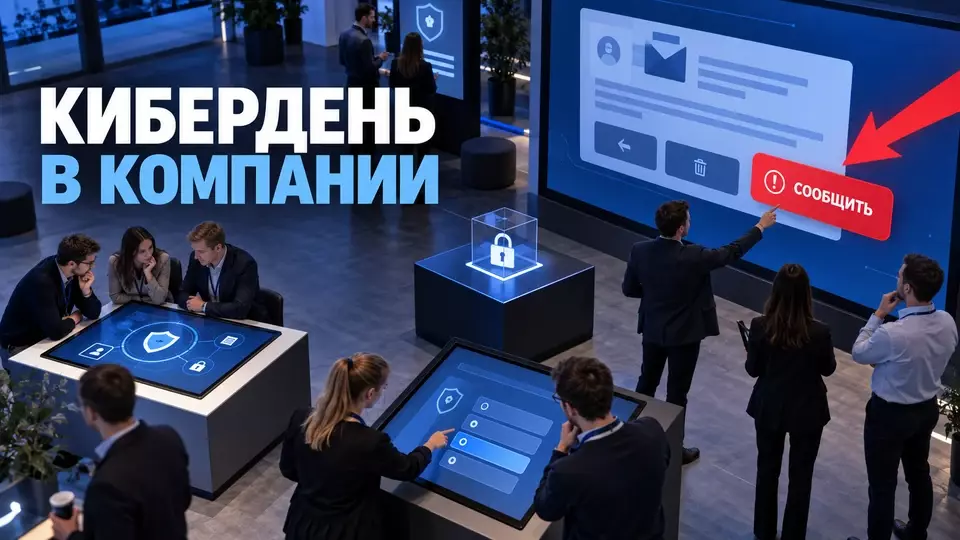
Der Cybersicherheitstag für Mitarbeiter übersetzt vertraute Regeln aus der Präsentation in Handlungen: Der Teilnehmer hört von verdächtigen E-Mails und entscheidet sofort, wohin er sie meldet. In einer Tischübung finden Führungskräfte die Stellen, an denen die Entscheidung verloren geht. Wir bei Aventura organisieren dieses Format gemeinsam mit dem Fachteam des Kunden. Der Informationssicherheitsbeauftragte (CISO) ist für den Inhalt und die sicheren Grenzen verantwortlich, wir für Programm, Routen, Technik und den Betrieb der Location.
Warum ein eigener Cybersicherheitstag für das Unternehmen?
Kurz gesagt: An diesem Tag prüft das Unternehmen, wie Mitarbeiter Verdachtsmomente melden und Führungskräfte Entscheidungen nach einem Vorfallsszenario treffen. Das Format verbindet die Erklärung von Regeln, das Üben von Handlungen und die Analyse von Prozessen. Ein einzelnes Ereignis beseitigt das Risiko nicht und ersetzt nicht den technischen Schutz. Danach bleibt eine Liste von Verbesserungen mit verantwortlichen Mitarbeitern.
Das National Institute of Standards and Technology der USA (NIST) beschreibt die Schulung zu Cybersicherheit und Datenschutz als kontinuierliches Programm mit einem wiederkehrenden Zyklus aus Bewertung und Verbesserung, daher sollte der Cybersicherheitstag am besten zwischen anderen Kommunikationsmaßnahmen stattfinden. Sammeln Sie vor der Veranstaltung typische Schwierigkeiten der Mitarbeiter. Versenden Sie anschließend kurze Merkblätter. Prüfen Sie separat, ob die gefundenen Lücken geschlossen wurden.
Das Format ist besonders nützlich, wenn ein gewöhnlicher Kurs mit einem Test abschließt, aber nicht zeigt, wie eine Person in einer Arbeitssituation handelt. Ein Mitarbeiter kann den Begriff „Phishing“ kennen und nicht verstehen, wohin er eine verdächtige E-Mail weiterleiten soll. Eine Führungskraft kann den Reaktionsplan im Kopf haben und dennoch nicht wissen, wer die Entscheidung über die Einstellung des Betriebs trifft. Der Tag bietet einen sicheren Ort für solche Fragen.
Legen Sie vor der Vorbereitung die Managementaufgabe fest. Geeignete Formulierungen sehen so aus:
- Prüfen, ob die Mitarbeiter den regulären Kanal zur Meldung einer verdächtigen Anfrage kennen.
- Erkennen, ob die Eskalationskette für Führungskräfte und den Support verständlich ist.
- Die Überprüfung einer Zahlungs- oder Personalanfrage über einen unabhängigen Kanal einüben.
- Lücken in Kommunikation, Zugriffsrechten und Anweisungen finden.
- Einen Plan für Korrekturmaßnahmen nach der Übung erstellen.
Das Ziel „Cyberkompetenz erhöhen“ ist zu weit gefasst. Es gibt nicht vor, was der Teilnehmer tun soll und welches Ergebnis der Auftraggeber erhält. Wir beginnen das Briefing mit einer beobachtbaren Handlung und wählen erst danach Stationen, Bühne und Gestaltung.
Grenzen des sicheren Formats
Ein sicherer Cybersecurity-Tag erfordert keinen Schadcode, keine Produktionsdaten oder eine öffentliche Liste von Fehlern. Die Lernumgebung ist vom Arbeitsumfeld getrennt. Die Szenarien prüfen Nachrichten, Entscheidungen und Rollen. Das Fachteam genehmigt im Voraus Stoppkriterien, testet Demonstrationen und kann die Übung ohne Druck auf die Teilnehmer stoppen.
Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) konzipiert Tabletop-Übungen rund um Ziele, Szenario, Diskussionsfragen und Abschlussbericht. Die Teilnehmer besprechen, was vor, während und nach einem Vorfall zu tun ist. Dieses Format ermöglicht es, den Prozess zu überprüfen, ohne einen Angriff zu reproduzieren. Auf dem Bildschirm kann eine Übungsmeldung erscheinen, aber das Team startet keine gefährliche Datei und untersucht keine reale Infrastruktur.
Wir trennen erlaubte und verbotene Mechaniken bereits in der Konzeptionsphase.
Die Tabelle enthält die wichtigsten Punkte des Abschnitts: Kann einbezogen werden, Nicht einbezogen. Nutzen Sie sie als schnelle Orientierung bei der Vorbereitung der Veranstaltung.
| Kann einbezogen werden | Nicht einbezogen |
|---|---|
| Vorlagen für verdächtige E-Mails und Nachrichten | Echte schädliche Anhänge und Links |
| Überprüfung einer Anfrage über den genehmigten Kanal | Eingabe eines echten Passworts, Codes oder Tokens |
| Training der Schaltfläche zum Melden von Phishing | Scan der Arbeitsinfrastruktur durch Teilnehmer |
| Tabletop-Übung zu Rollen und Entscheidungen | Ausnutzung einer Schwachstelle in der Produktionsumgebung |
| Demo der Multifaktor-Authentifizierung auf einem Testkonto | Verwendung eines persönlichen Geräts ohne abgestimmte Notwendigkeit |
| Analyse einer Krisenmeldung | Öffentliches Ranking der „Unaufmerksamsten“ |
Für jede Demonstration wird ein inhaltlich Verantwortlicher benötigt. In der Regel ist dies der CISO, ein Mitarbeiter des Informationssicherheitsteams oder ein eingeladener Fachexperte des Kunden. Das Organisationsteam spielt keinen Cybersicherheitsexperten und ändert das abgestimmte Szenario nicht zugunsten von Effekthascherei.
Stoppkriterien werden ebenfalls im Voraus festgehalten. Dazu gehören die unerwartete Ausgabe realer Daten, der Wechsel in ein Produktivsystem, der Verlust der Zugriffskontrolle sowie jede Abweichung von der genehmigten Lernumgebung. Bei einem solchen Signal setzt der Moderator den Block auf Pause, das Technikteam deaktiviert ihn und den Teilnehmern wird ein neutraler Grund sowie der nächste Schritt mitgeteilt.
Programm aus Stationen und gemeinsamer Übung
Das Arbeitsprogramm kombiniert einen kurzen gemeinsamen Start, mehrere Stationen mit konkreten Aufgaben und eine abschließende Auswertung. Die Gruppen beginnen an unterschiedlichen Punkten, um keine Warteschlangen zu bilden. Die Wellengröße wird durch die engste Station bestimmt. Für Führungskräfte kann eine separate Tabletop-Übung ergänzt werden, während die Mitarbeiter die praktischen Module durchlaufen.
Eine Station unterscheidet sich von einer Mini-Vorlesung. Der Teilnehmer meldet einen Verdacht, prüft eine Anfrage oder trifft eine Entscheidung auf Grundlage der Einleitung. Die Karte hält Ziel, Kapazität und Moderator fest. Technik, Stoppkriterium und Reserve werden separat notiert.
Ein Beispielprogramm kann wie folgt zusammengestellt werden:
In der Tabelle sind die wichtigsten Punkte des Abschnitts zusammengefasst: Block, Was der Teilnehmer tut, Was das Team festhält. Nutzen Sie sie als schnelle Orientierung bei der Vorbereitung der Veranstaltung.
| Block | Was der Teilnehmer tut | Was das Team festhält |
|---|---|---|
| Gemeinsamer Start | Erfährt Ziel, Regeln und Hilfskanal | Verständnis der Grenzen und keine Bestrafung |
| „Melden statt untersuchen“ | Wählt eine Aktion für mehrere Nachrichtenentwürfe | Benutzerfreundlichkeit des regulären Kanals und typische Fragen |
| Prüfung über einen zweiten Kanal | Bestätigt eine Zahlungs- oder Personalanfrage gemäß Verfahren | Fehler im Ablauf und fehlende Kontakte |
| Zugriff und Wiederherstellung | Arbeitet mit einem Testkonto | Verständlichkeit der Anleitung und Anlaufstellen |
| Datenminimierung | Entfernt überflüssige Felder aus Formularen oder Listen | Welche Daten ohne geschäftlichen Zweck erfasst werden |
| Tabletop-Übung | Diskutiert Entscheidungen anhand aufeinanderfolgender Szenarien | Rollen, Eskalation, Lücken und Meinungsverschiedenheiten |
| Krisenkommunikation | Verfasst eine kurze Nachricht an das Publikum | Geschwindigkeit der Abstimmung und einheitliche Version |
| Abschließende Auswertung | Gleicht Entscheidungen ab und stellt Fragen | Verbesserungsplan und Verantwortliche für Maßnahmen |
Die genaue Zusammenstellung hängt von der Zielgruppe ab: Für die Finanzabteilung ist die Prüfung einer Zahlungsanfrage relevanter, während das Personalteam (HR) den Schutz von Personaldaten behandelt. Führungskräfte treffen Entscheidungen zu Eskalation und Prioritäten. IT-Spezialisten prüfen gemeinsam mit dem Support die Annahme von Übungssignalen. Eine einzige Vorlesung für all diese Rollen liefert selten einen gleichermaßen nützlichen Erfolg.
Die Durchläufe werden vom engsten Punkt aus gestaltet. Wenn an einer Station sicher acht Personen arbeiten können, führt eine Gruppe von fünfundzwanzig zu Warteschlangen und Aufmerksamkeitsverlust. Besser ist es, die Zielgruppe in Wellen aufzuteilen, ihnen unterschiedliche Startnummern zu geben und die Routenfarbe auf Badge, Wegweisern und Bildschirm zu wiederholen.
Das detaillierte Rotationsprinzip haben wir im Artikel über den Tag der Arbeitssicherheit erläutert. Für Cybersicherheit ändert sich der Inhalt, aber die operative Logik bleibt: ein Modul, eine Aktion, bekannte Kapazität, Übergangszeit und Reserve.
Wir können Experteninhalte, Stationen, Veranstaltungsort und Routen in einem Konzept verbinden. Fordern Sie bei uns einen Kostenvoranschlag an. Wir beginnen mit dem Ziel und den Einschränkungen und zeigen dann Lösungen für Programm und Organisation der Veranstaltung.
Abonnieren Sie den Telegram-Kanal von Aventura, um neue praktische Materialien zu Firmenveranstaltungen zu erhalten.
Wie bereitet man eine Phishing-Simulation ohne Falle für Mitarbeiter vor?
Kurz gesagt: Die Simulation überprüft die Funktionsweise des Systems, ohne einen Schuldigen zu suchen. Daher stimmen der Leiter der Informationssicherheit, HR, IT und die Rechtsabteilung im Voraus Ziel und Zielgruppe ab. Sie legen außerdem die Rechtsgrundlage der Verarbeitung und die Speicherdauer der Ergebnisse fest. Die Übungs-E-Mail sammelt keine echten Passwörter, und das Team testet sie an einer Kontrollgruppe. Nach der Übung findet eine ruhige Nachbesprechung statt.
Das britische National Cyber Security Centre warnt ausdrücklich davor, dass kein Schulungspaket lehren kann, jeden Phishing-Versuch zu erkennen. Eine Bestrafung für einen Klick kann die Bereitschaft verringern, einen Fehler zu melden. Daher berücksichtigt eine nützliche Metrik nicht nur die Aktion mit der E-Mail, sondern auch Meldungen über den offiziellen Kanal.
Die Mindestprüfungen vor dem Start umfassen:
- Ziel und Grenzen der Simulation in einem Dokument beschreiben.
- Zielgruppe, Szenario und Datenverarbeitung mit CISO, HR, IT und der Rechtsabteilung abstimmen.
- Themen wie Krankheit, Tod, Kündigung, Schulden und andere traumatisierende Köder ausschließen.
- Eingegebene Passwörter nicht speichern und keinen funktionierenden Schadcode verwenden.
- E-Mail, Seite, Benachrichtigung und Bericht an einer Testgruppe überprüfen.
- Sicherstellen, dass der Support bereit ist, Übungsmeldungen entgegenzunehmen.
- Eine Person benennen, die den Versand stoppen kann.
- Eine unterstützende Nachbesprechung und eine verständliche Anleitung vorbereiten.
- Zugriff auf die Ergebnisse beschränken und im Voraus eine Löschfrist festlegen.
- Ein einzelnes Ergebnis nicht mit einer automatischen disziplinarischen Entscheidung verknüpfen.
Der Umfang der vorherigen Ankündigung hängt von der Methodik und den lokalen Dokumenten ab. Man kann nicht universell vollständige Geheimhaltung versprechen oder in allen Organisationen dieselbe Art von Einwilligung verlangen. Die Entscheidung trifft das Rechts- und Fachteam des Auftraggebers. In diesem Artikel stellen wir betriebliche und ethische Fragen, ersetzen aber kein Rechtsgutachten.
Eine Simulation ist nur zusammen mit technischen Barrieren und klaren Verfahren sinnvoll. In das Programm sollten die Überprüfung wichtiger Anfragen über einen anderen bekannten Kanal, die Multifaktor-Authentifizierung, Updates, Backups und Zugriffsbeschränkungen aufgenommen werden. Der Mitarbeiter sollte nicht die letzte und einzige Verteidigungslinie bleiben.
Rollen des Teams und Verantwortungsbereich
Der Informationssicherheitsbeauftragte genehmigt den Inhalt und kann die Übung stoppen, während die Personalabteilung die Arbeitsregeln und den nicht strafenden Ton überwacht. Die IT-Abteilung bereitet die Testumgebung zusammen mit dem Security Operations Center (SOC) vor. Die Rechtsabteilung prüft den Umgang mit Daten. Wir bei Aventura stimmen diese Entscheidungen mit Programm, Veranstaltungsort, Abläufen und Technik ab.
In der Tabelle sind die wichtigsten Punkte des Abschnitts zusammengefasst: Rolle, Verantwortung vor der Veranstaltung, Verantwortung am Veranstaltungstag. Nutzen Sie sie als schnelle Orientierung bei der Vorbereitung der Veranstaltung.
| Rolle | Verantwortung vor der Veranstaltung | Verantwortung am Veranstaltungstag |
|---|---|---|
| CISO oder verantwortlicher für das Schulungsprogramm | Ziele, Inhalte, Sicherheitsgrenzen, Bewertungskriterien | Entscheidungen zu Szenario und Eskalation |
| Personalabteilung | Arbeitsrichtlinien, psychologische Sicherheit, Mitarbeiterbeteiligung | Unterstützung und Klärung strittiger Situationen |
| IT, SOC und Support | Testumgebung, Kommunikationskanal, Backup und Stoppmechanismus | Empfang von Signalen, technischer Support, Stopp des Blocks |
| Jurist oder Datenschutzbeauftragter | Rechtsgrundlage der Verarbeitung, Benachrichtigung, Zugriff und Speicherung | Überwachung der Einhaltung vereinbarter Grenzen |
| Interne Kommunikation | Einladung, neutraler Ton, Materialien für Führungskräfte | Einheitliche Nachrichten an die Teilnehmer |
| Veranstaltungsproduzent | Veranstaltungsort, Stationen, Zeitplan, Technik, Navigation | Steuerung der Abläufe und Programmversionen |
| Moderator | Fragen und Reihenfolge der Einführungen | Tempo der Diskussion ohne Antwortvorgabe |
| Bewerter oder Protokollführer | Beobachtungsformular und Berichtsvorlage | Entscheidungen, Lücken und Korrekturmaßnahmen |
| Geschäftsleitung | Befugnisse und Ressourcen | Annahme des Verbesserungsplans |
Die Aufteilung schützt das Projekt vor zwei Extremen. Im ersten Fall erhält das Organisationsteam ein technisches Szenario, das es nicht beurteilen kann. Im zweiten Fall muss der Informationssicherheitsbeauftragte selbst Registrierung, Möbel, Navigation und Abläufe organisieren. Eine gemeinsame Arbeitsgruppe belässt jede Entscheidung beim kompetenten Verantwortlichen.
Eine Person kann mehrere Funktionen übernehmen, aber es ist sinnvoll, die Rollenbezeichnungen beizubehalten. So versteht das Team, wer ein Signal beobachtet, wer die Entscheidung trifft, wer sie umsetzt, wer die Teilnehmer informiert und wer das Ergebnis festhält. Dieses Schema verwenden wir auch im Krisenplan für Veranstaltungen.
Vorbereitung Schritt für Schritt
Die Vorbereitung beginnt mit dem Ziel, der Zielgruppe und den Datengrenzen. Danach stellt das Team den Ablauf, die Testumgebung und die Kommunikation zusammen. Jede komplexe Aktion wird mit denselben Geräten und Dateien, die auch vor Ort verwendet werden, technisch geprobt. Der finale Durchlauf schließt Beanstandungen durch einen erneuten Test ab, statt sie nur als „behoben“ zu markieren.
Die Arbeitsschritte sehen wie folgt aus:
- Den Verantwortlichen für das Ergebnis benennen und die beobachtbare Handlung des Teilnehmers formulieren.
- Die Zielgruppen nach Rollen, Abteilungen, Schichten und Teilnahmeformen aufteilen.
- Zulässige Übungsszenarien, Daten und Abbruchkriterien festlegen.
- Stationen und die Gesamtübung passend zu den Aufgaben jeder Zielgruppe auswählen.
- Eine Übersicht der Abläufe, Modulkapazitäten und Übergangszeiten erstellen.
- Registrierung, Zugriffe und die Mindestanzahl an Feldern festlegen.
- Testkonten, Vorlagen und Ersatzmaterialien vorbereiten.
- Einladungen, Regeln und die Mitteilung für Führungskräfte abstimmen.
- Eine technische Generalprobe vom Teilnehmereingang bis zum Abschlussbericht durchführen.
- Das Szenario nach dem Test aktualisieren und problematische Stellen wiederholen.
- Das Formular für den Abschlussbericht und einen Maßnahmenplan vorbereiten.
Bei der Generalprobe werden dieselben Links, Geräte, Bildschirme und Dateiversionen verwendet wie vor Ort. Das Team durchläuft Einladung, Registrierung, Anmeldung, Station, Ergebniserfassung und Übergang. Zusätzlich werden Netzwerkausfälle, Gerätefehler, falsche Dateien und Überlastung enger Bereiche simuliert.
Jede Beanstandung erhält Reproduktionsbedingungen, einen Verantwortlichen und eine Frist. Nach der Behebung wiederholt das Team denselben Schritt. Ein detailliertes Schema finden Sie im Artikel über die technische Generalprobe einer Veranstaltung.
Wenn die Teilnehmer in Schichten arbeiten, muss das Programm nicht auf ein einziges gemeinsames Zeitfenster komprimiert werden. Dieselben Module können in mehreren Wellen wiederholt werden, und der gemeinsame Start kann aufgezeichnet oder für jede Schicht durchgeführt werden. Die wichtigsten Anweisungen und der Zugang zu Experten müssen dabei gleichwertig bleiben.
Welche Daten sammeln und wie speichern?
Sammeln Sie nur die Daten, die eine klare Aktion nach sich ziehen: Für die Registrierung genügen in der Regel Name, Abteilung, Teilnahmestatus und Hilfeanfrage. Die Ergebnisse der Übungen sollten besser aggregiert analysiert werden. Vor der Veranstaltung legt das Team die Felder, den Zugriff und die Aufbewahrungsfrist fest. Es legt außerdem Regeln für Anonymisierung und Löschung fest.
Artikel 5 des Bundesgesetzes Nr. 152-FZ verlangt, die Datenverarbeitung an einen bestimmten Zweck zu binden. Es dürfen nicht mehr Daten als für diesen Zweck erforderlich erhoben werden. Identifizierende Informationen dürfen nicht länger als nötig aufbewahrt werden, sofern Gesetz oder Vertrag nichts anderes bestimmen. Die Anwendung der Norm auf ein konkretes Projekt prüft der Jurist des Auftraggebers.
Stellen Sie für jedes Feld vier Fragen:
- Welche Entscheidung treffen wir anhand dieses Wertes?
- Wer sieht ihn und zu welchem Zweck?
- Wann wird es nicht mehr benötigt?
- Kann dasselbe Ergebnis auch ohne Identifizierung der Person erzielt werden?
Für den Bericht an die Geschäftsleitung genügen oft die Anzahl der abgeschlossenen Stationen, ein Aggregat über die Zielgruppe und eine Liste von Prozesslücken. Eine personenbezogene Tabelle „wer hat Fehler gemacht“ schafft ein zusätzliches Risiko und hilft selten, das Verfahren zu korrigieren. Wenn individuelle Ergebnisse benötigt werden, muss diese Entscheidung eine separate Begründung und einen eingeschränkten Zugriff haben.
Die Registrierung wird in einer zentralen Hauptliste geführt. Eine Sicherungskopie wird bei einem benannten Mitarbeiter aufbewahrt und nur im Störungsfall verwendet. Die Anfrage nach Barrierefreiheit wird als notwendige Hilfe formuliert, nicht als Bitte, eine Diagnose offenzulegen. Weitere praktische Details finden Sie im Artikel über die Registrierung von Veranstaltungsteilnehmern.
Verfügbarkeit des Präsenz- und Hybridprogramms
Der Teilnehmer muss den Parcours auf zugängliche Weise absolvieren: eine Aktion ausführen, beobachten, zuhören, lesen oder eine Frage stellen. Veranstaltungsort, Übertragung, Materialien und Backup werden zusammen geprüft. Die Registrierung ermöglicht es, vertraulich um Hilfe zu bitten. Untertitel, Mikrofone, lesbare Navigation und Textalternativen bleiben auch beim Wechsel zum Ersatzszenario erhalten.
Das World Wide Web Consortium (W3C) empfiehlt, den Präsenzveranstaltungsort und die Remote-Plattform zu berücksichtigen, wichtige visuelle Informationen anzusagen und ein hochwertiges Mikrofon zu verwenden. Das Programm sollte mit einem verständlichen Überblick beginnen, und die wichtigsten Schlussfolgerungen sollten in einem zugänglichen Textformat wiederholt werden.
Nehmen Sie in den Produktionsplan auf:
- einen zugänglichen Weg vom Eingang zu allen Pflichtbereichen;
- Plätze für Teilnehmer, die sitzen oder einen Rollstuhl benutzen müssen;
- große Navigation mit ausreichendem Kontrast;
- ein Mikrofon für Fragen aus dem Publikum;
- Untertitel oder eine Textalternative für Schlüsselvideos;
- Materialien vor der Veranstaltung in einem zugänglichen Format;
- eine Station, für die kein persönliches Smartphone erforderlich ist;
- eine leise Möglichkeit, eine Frage zu stellen;
- Pausen zwischen intensiven Blöcken;
- die Aufrechterhaltung der Zugänglichkeit im Backup-Szenario.
Ein hybrider Teilnehmer sollte keine verkürzte Version ohne Handlungsmöglichkeit erhalten. Wenn die Station das Senden einer Übungsnachricht erfordert, bereiten Sie einen Test-Remote-Kanal vor. Wenn dies nicht möglich ist, bieten Sie ein gleichwertiges Szenario zum Beobachten und Treffen einer Entscheidung an. Technische Richtlinien sind im Material zur zugänglichen Übertragung der Veranstaltung zusammengestellt.
Metriken ohne Versprechungen über das Ausbleiben von Vorfällen
Messen Sie Handlungen und Korrekturen statt einer abstrakten „Sicherheit“. Nützlich sind die Nutzung des regulären Kanals, die Korrektheit der Eskalation, die Zeit bis zur ersten Meldung, die Belastung des Supports und die Umsetzung des Verbesserungsplans. Ein einzelner Tag der Cybersicherheit beweist weder die Einhaltung eines Standards noch verspricht er das Ausbleiben von Vorfällen. Die Dynamik wird nur zwischen vergleichbaren Übungen verglichen.
Das Abschlussdokument verknüpft die Ziele der Übung mit den Handlungen, die das Team beobachten konnte. Darin bleiben Stärken, Bereiche mit Verbesserungsbedarf, Korrekturmaßnahmen, Verantwortliche und Fristen. Dies ist nützlicher als ein einzelner Durchschnittswert eines Quiz und hilft, nach dem Ereignis auf Entscheidungen zurückzukommen.
Ein praktischer Satz von Metriken kann umfassen:
In der Tabelle sind die wichtigsten Punkte des Abschnitts zusammengestellt: Metrik, Was sie zeigt, Einschränkung. Verwenden Sie sie als schnelle Orientierung bei der Vorbereitung der Veranstaltung.
| Metrik | Was sie zeigt | Einschränkung |
|---|---|---|
| Abschluss der Stationen | Abdeckung der Route | Beweist nicht das Verständnis |
| Übungsmeldungen über den regulären Kanal | Nutzung des Prozesses | Hängt von der Verfügbarkeit des Tools ab |
| Zeit bis zur ersten Meldung | Reaktionsgeschwindigkeit des Systems | Nur in ähnlichen Szenarien vergleichbar |
| Wahl der richtigen Eskalation | Klarheit der Rollen | Erfordert einen vorab festgelegten Maßstab |
| Belastung des Supports oder SOC | Bereitschaft, den Ansturm zu bewältigen | Bewertet die Qualität der Antwort nicht für sich allein |
| Festgestellte Lücken | Was zu korrigieren ist | Eine große Anzahl kann eine ehrliche Diagnose bedeuten |
| Maßnahmen mit Verantwortlichem und Frist | Steuerbarkeit der Fortsetzung | Ein Kontrolldatum ist erforderlich |
| Anonyme Bewertung der Verständlichkeit | Vertrauen und Anwendbarkeit | Ersetzt nicht die Beobachtung des Handelns |
Man sollte nicht versprechen, den „menschlichen Faktor“ zu beseitigen oder das Risiko um einen beliebigen Prozentsatz zu senken. Menschen arbeiten innerhalb eines Systems: Ihre Handlungen werden von Schnittstellen, Zugriffsrechten, Arbeitsbelastung, technischen Barrieren und der Qualität des Supports beeinflusst. Die Agentur der Europäischen Union für Cybersicherheit (ENISA) baut ihre Schulungsprogramme ebenfalls nach Zielgruppen, Kanälen und Kennzahlen auf und nicht um ein einziges universelles Ereignis herum.
Setzen Sie nach dem Tag eine kurze Besprechung der Verantwortlichen an. Sie schließen schnelle Korrekturen ab, leiten komplexe Fragen in den Arbeitsplan weiter und geben den Mitarbeitern eine klare Antwort: was das Unternehmen nach der Übung geändert hat. Ohne dies droht das Format, eine auffällige, aber isolierte Episode zu bleiben.
Kostenvoranschlag für den Cybersicherheitstag
Das Budget hängt von der Anzahl der Stationen, Durchläufe und Wiederholungen ab. Experten, Testtechnik, Veranstaltungsort, Barrierefreiheit und Probe werden separat kalkuliert. Zuerst werden Struktur und Grenzen festgelegt, dann wird die Produktion berechnet. Wir nennen keinen universellen Preis pro Teilnehmer: dieselbe Anzahl an Gästen kann einen einzigen Saal oder ein komplexes Mehrzonenprogramm für mehrere Schichten erfordern.
Der Kostenvoranschlag lässt sich praktisch nach Blöcken gliedern:
In der Tabelle sind die wichtigsten Punkte des Abschnitts zusammengestellt: Block, Was enthalten sein kann, Haupttreiber. Verwenden Sie sie als schnelle Orientierung bei der Veranstaltungsvorbereitung.
| Block | Was enthalten sein kann | Haupttreiber |
|---|---|---|
| Konzept und Programm | Briefing, Route, Stationspässe, Analyseszenario | Anzahl der Räume und Module |
| Experten | Inhaltsvorbereitung, Moderation, Bewertung | Komplexität und Anzahl der Wiederholungen |
| Veranstaltungsort | Säle, Besprechungsräume, Zugangszeiten, Möbel | Durchläufe und Raumnutzung |
| Technik | Bildschirme, Ton, Netzwerk, Testgeräte, Reserve | Format der Demonstrationen |
| Registrierung und Navigation | Listen, Namensschilder, Wegbeschreibungen | Zugangslevel und Anzahl der Wellen |
| Team | Produzent, Koordinatoren, Moderatoren, technischer Dienst | Anzahl paralleler Zonen |
| Barrierefreiheit | Untertitel, Übersetzung, Anpassung von Materialien und Route | Bedürfnisse des Publikums |
| Logistik und Verpflegung | Lieferung, Aufbau, Pausen, Schichtarbeit | Geografie und Dauer |
| Probe | Test des Veranstaltungsortes, der Geräte, Dateien und Reserven | Anzahl komplexer Übergänge |
| Materialien nach der Veranstaltung | Zusammenfassung, Aufzeichnung, Aktionsplan, barrierefreie Versionen | Anforderungen an den Bericht |
Es ist besser, das zu kürzen, was die Lernaktivität nicht beeinflusst. Manchmal kann man die Dekoration vereinfachen, aber die Testumgebung, die Barrierefreiheit, die Koordination und die Zeit für die Probe beibehalten. Eine teure Bühne repariert keinen nicht funktionierenden Meldetaste und ersetzt keinen Spezialisten, der befugt ist, eine Entscheidung zu treffen.
Die allgemeine Logik der Budgetkörbe wird im Artikel über den Kostenvoranschlag für Firmenveranstaltungen erläutert. Für eine vorläufige Kalkulation benötigen wir Stadt, Zielgruppe, Format, Anzahl der Stationen, Schichtbetrieb, Anforderungen an Daten, Veranstaltungsort und hybride Teilnahme.
Briefing für die Agentur: Was vorzubereiten ist
Ein gutes Briefing trennt fachliche Inhalte von der Organisation der Veranstaltung: Der Auftraggeber bringt Ziel, Zielgruppe, Sicherheitsverantwortlichen und Einschränkungen mit. Wir bei Aventura klären Veranstaltungsort, Abläufe, Technik, Barrierefreiheit, Teamzusammensetzung und Entscheidungsplan. Wenn noch wenige Informationen vorliegen, führen wir ein Auftaktgespräch und sammeln Fragen. Die Informationssicherheitspolitik legt das Fachteam des Auftraggebers fest.
Vor der Kontaktaufnahme ist es sinnvoll, Folgendes vorzubereiten:
- Das Ziel des Tages und die Handlung, die die Mitarbeiter ausführen sollen.
- Die Zusammensetzung der Zielgruppen, Städte, Abteilungen, Schichten und remote Teilnehmer.
- Den Inhaltsverantwortlichen und die Liste der Freigebenden seitens CISO, HR, IT und Rechtsabteilung.
- Zulässige Szenarien, Daten, Geräte und Abbruchkriterien.
- Gewünschte Stationen und verbindliche interne Abläufe.
- Anforderungen an Registrierung, Zugang, Fotos, Aufzeichnung und Bericht.
- Bedarfe hinsichtlich Barrierefreiheit und Sprachen.
- Den Veranstaltungsort oder Einschränkungen bei der Auswahl.
- Budgetspektrum und Posten, die nicht gekürzt werden dürfen.
- Die Entscheidung, die die Geschäftsleitung nach der Abschlussbesprechung treffen wird.
Wir bei Aventura können den organisatorischen Teil übernehmen: Konzept, Drehbuch, Veranstaltungsort, Wege, Technik, Gestaltung, Koordinatoren, Probe und Durchführung am Veranstaltungstag. Der Fachexperte des Auftraggebers genehmigt die Inhalte der Stationen und die Cyberübung. Diese Aufteilung gibt dem Team klare Grenzen und hilft, ein ernstes Thema nicht in ein Unterhaltungsquiz zu verwandeln.
Häufige Fragen
Kurz: An diesem Tag überprüft das Unternehmen, wie Mitarbeiter Verdachtsfälle melden und Führungskräfte Entscheidungen nach einem Vorfallsszenario treffen. Das Format verbindet die Erklärung der Regeln, das Training der Handlungen und die Prozessanalyse. Ein einzelnes Ereignis beseitigt das Risiko nicht und ersetzt nicht den technischen Schutz. Danach bleibt eine Liste mit Verbesserungen und verantwortlichen Mitarbeitern.
Ein sicherer Tag der Cybersicherheit erfordert keinen schädlichen Code, keine Produktionsdaten und keine öffentliche Liste von Fehlern. Die Lernumgebung ist vom Arbeitsumfeld getrennt. Die Szenarien überprüfen Meldungen, Entscheidungen und Rollen. Das Fachteam legt im Voraus Abbruchkriterien fest, testet Demonstrationen und kann die Übung ohne Druck auf die Teilnehmer stoppen.
Das Arbeitsprogramm kombiniert einen kurzen gemeinsamen Start, mehrere Stationen mit konkreten Aufgaben und eine abschließende Auswertung. Gruppen starten an verschiedenen Punkten, um keine Warteschlangen zu bilden. Die Größe einer Welle wird durch die engste Station bestimmt. Für Führungskräfte kann eine separate Tischübung hinzugefügt werden, während die Mitarbeiter die praktischen Module durchlaufen.
Kurz: Die Simulation überprüft die Funktion des Systems, ohne nach Schuldigen zu suchen; daher stimmen der Informationssicherheitsbeauftragte, HR, IT und die Rechtsabteilung im Voraus Ziel und Zielgruppe ab. Sie legen außerdem die Rechtsgrundlage für die Verarbeitung und die Aufbewahrungsfrist der Ergebnisse fest. Die Übungs-E-Mail sammelt keine echten Passwörter, und das Team testet sie an einer Kontrollgruppe. Nach der Übung findet eine ruhige Auswertung statt.
Der Informationssicherheitsbeauftragte genehmigt den Inhalt und kann die Übung stoppen, während HR auf die Einhaltung arbeitsrechtlicher Regeln und einen nicht-strafenden Ton achtet. Die IT-Abteilung bereitet die Testumgebung zusammen mit dem Security Operations Center (SOC) vor. Die Rechtsabteilung prüft den Umgang mit Daten. Wir bei Aventura verbinden diese Entscheidungen mit dem Programm, dem Veranstaltungsort, den Abläufen und der Technik.
Die Vorbereitung beginnt mit Ziel, Zielgruppe und Datengrenzen. Danach stellt das Team den Ablauf, die Testumgebung und die Kommunikation zusammen. Jede komplexe Aktion wird technisch geprobt, und zwar auf denselben Geräten und Dateien, die am Veranstaltungsort verwendet werden. Der finale Durchlauf schließt Beanstandungen durch einen erneuten Test ab, anstatt sie mit „behoben“ zu markieren.
Wenn Sie einen Tag der Cybersicherheit für Ihre Mitarbeiter vorbereiten, sehen Sie sich unser Portfolio an. Um eine vorläufige Kalkulation zu erhalten, fordern Sie einen Kostenvoranschlag an. Wir klären die Aufgabe, Rollen und Einschränkungen. Anschließend schlagen wir ein Programm und einen Vorbereitungsplan für die Veranstaltung vor.
Quellen
- NCSC: Phishing attacks, defending your organisation
- ICO: Monitoring workers checklists
- W3C WAI: Making Events Accessible
- KonsultantPlus: Bundesgesetz Nr. 152-FZ „Über personenbezogene Daten“
- Microsoft Learn: Attack simulation training
- ENISA: Awareness Raising in a Box
Inhalt
War der Artikel hilfreich?