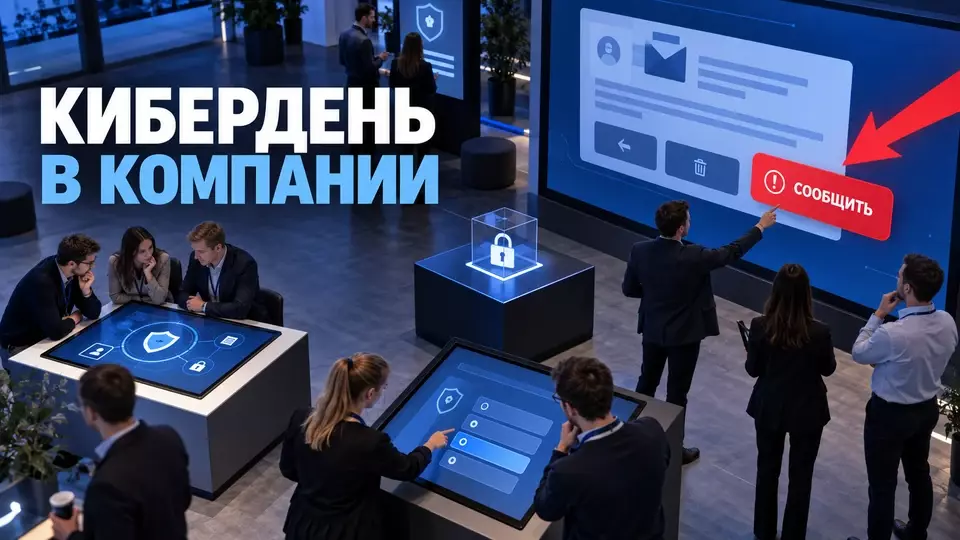
Comment organiser une Journée de la cybersécurité pour les collaborateurs : programme des ateliers, exercices sécurisés, rôles de l'équipe, gestion des données et facteurs budgétaires.
La Journée de la cybersécurité pour les collaborateurs transforme les règles connues des présentations en actions concrètes : le participant entend parler d'e-mails suspects et décide immédiatement où les signaler. Lors d'un exercice sur table, les responsables identifient les points où la décision se perd. Chez Aventura, nous concevons ce format en collaboration avec l'équipe spécialisée du client. Le responsable de la sécurité des systèmes d'information (CISO) est garant du contenu et des limites de sécurité, tandis que nous prenons en charge le programme, les parcours, la technique et la logistique sur site.
Pourquoi une entreprise a-t-elle besoin d'une journée dédiée à la cybersécurité ?
En bref : ce jour-là, l'entreprise vérifie comment les employés signalent un soupçon et comment les responsables prennent des décisions selon un scénario d'incident. Le format combine l'explication des règles, l'entraînement aux actions et l'analyse des processus. Un seul événement ne supprime pas le risque et ne remplace pas la protection technique. Il laisse ensuite une liste d'améliorations avec des employés responsables.
L'Institut national des normes et de la technologie des États-Unis (NIST) décrit la formation à la cybersécurité et à la confidentialité comme un programme continu avec un cycle répété d'évaluation et d'amélioration ; il est donc préférable d'insérer la Journée de la cybersécurité entre d'autres communications. Avant l'événement, recueillez les difficultés typiques des employés. Après celui-ci, envoyez de courts aide-mémoire. Vérifiez séparément si les lacunes identifiées ont été comblées.
Ce format est particulièrement utile si un cours habituel se termine par un test mais ne montre pas comment une personne agit dans une situation professionnelle. Un employé peut connaître le terme « phishing » et ne pas comprendre où envoyer un e-mail suspect. Un responsable peut se souvenir du plan de réponse et pourtant ne pas savoir qui prend la décision d'arrêter une opération. Cette journée offre un espace sûr pour poser ces questions.
Avant la préparation, définissez la tâche de gestion. Des formulations appropriées ressemblent à ceci :
- Vérifier si les employés connaissent le canal standard pour signaler une demande suspecte.
- Observer si la chaîne d'escalade est claire pour les responsables et le support.
- S'entraîner à vérifier une demande de paiement ou de ressources humaines par un canal indépendant.
- Identifier les lacunes dans la communication, les accès et les instructions.
- Élaborer un plan d'actions correctives après l'exercice.
L'objectif « améliorer la culture cyber » est trop large. Il n'indique pas ce que le participant doit faire ni quel résultat le client obtiendra. Nous commençons le brief par une action observable, puis nous choisissons les stations, la scène et la décoration.
Limites du format sécurisé
Une Journée de la cybersécurité en toute sécurité ne nécessite pas de code malveillant, de données de production ou de liste publique d'erreurs. L'environnement d'apprentissage est séparé du périmètre de travail. Les scénarios testent les messages, les décisions et les rôles. L'équipe spécialisée approuve au préalable les critères d'arrêt, teste les démonstrations et peut arrêter l'exercice sans pression sur le participant.
L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) construit des exercices sur table autour d'objectifs, d'un scénario, de questions de discussion et d'un rapport final. Les participants discutent de ce qu'il faut faire avant, pendant et après un incident. Ce format permet de tester le processus sans reproduire une attaque. Un message d'apprentissage peut apparaître à l'écran, mais l'équipe n'exécute pas de fichier dangereux et n'explore pas l'infrastructure réelle.
Nous distinguons les mécanismes autorisés et interdits dès la phase de conception.
Le tableau regroupe les points clés de la section : À inclure, À ne pas inclure. Utilisez-le comme repère rapide lors de la préparation de l'événement.
| À inclure | À ne pas inclure |
|---|---|
| Maquettes de courriers et messages suspects | Pièces jointes et liens réellement malveillants |
| Vérification de la demande via un canal approuvé | Saisie d'un mot de passe, d'un code ou d'un jeton réel |
| Entraînement au bouton de signalement de phishing | Analyse de l'infrastructure de travail par les participants |
| Exercice sur table sur les rôles et les décisions | Exploitation d'une vulnérabilité dans le périmètre de production |
| Démonstration de l'authentification multifacteur sur un compte de test | Utilisation d'un appareil personnel sans nécessité validée |
| Analyse d'un message de crise | Classement public des « moins attentifs » |
Chaque démonstration nécessite un responsable du contenu. Il s'agit généralement du CISO, d'un collaborateur du service de sécurité de l'information ou d'un expert invité du côté du client. L'équipe organisatrice ne se fait pas passer pour un spécialiste de la cyberdéfense et ne modifie pas le scénario convenu pour le spectacle.
Les critères d'arrêt sont également définis à l'avance. Ils incluent la sortie inattendue de données réelles, le passage vers le système de production, la perte de contrôle des accès et tout écart par rapport à l'environnement d'apprentissage approuvé. À ce signal, l'animateur met le module en pause, l'équipe technique le désactive et les participants sont informés d'une raison neutre et de l'étape suivante.
Programme composé de stations et d'un exercice général
Le programme de travail combine un bref démarrage commun, plusieurs stations avec des tâches spécifiques et un débriefing final. Les groupes commencent à partir de points différents pour éviter les files d'attente. La taille des vagues est déterminée par la station la plus exiguë. Pour les responsables, vous pouvez ajouter un exercice sur table séparé pendant que les employés suivent les modules pratiques.
Une station diffère d'une mini-conférence. Le participant signale une suspicion, vérifie une demande ou prend une décision sur la base d'un scénario. La fiche indique l'objectif, la capacité et le responsable. La technique, le critère d'arrêt et la réserve sont notés séparément.
Vous pouvez composer un exemple de programme comme suit :
Le tableau regroupe les points clés de la section : Bloc, Ce que fait le participant, Ce que note l'équipe. Utilisez-le comme un repère rapide lors de la préparation de l'événement.
| Bloc | Ce que fait le participant | Ce que note l'équipe |
|---|---|---|
| Démarrage commun | Découvre l'objectif, les règles et le canal d'aide | Compréhension des limites et absence de sanction |
| « Signaler, pas enquêter » | Choisit une action pour plusieurs modèles de messages | Confort du canal standard et questions typiques |
| Vérification par un second canal | Confirme une demande de paiement ou de personnel selon la procédure | Erreurs de routage et contacts manquants |
| Accès et récupération | Travaille avec un compte de test | Clarté des instructions et points de contact |
| Minimisation des données | Supprime les champs superflus d'un formulaire ou d'une liste | Quelles données sont collectées sans but professionnel |
| Exercice sur table | Discute des décisions sur des scénarios successifs | Rôles, escalade, lacunes et désaccords |
| Communication de crise | Rédige un court message au public | Rapidité de validation et version unique |
| Débriefing final | Vérifie les décisions et pose des questions | Plan d'amélioration et responsables des actions |
La composition précise dépend du public : le service financier est plus proche de la vérification d'une demande de paiement, tandis que l'équipe des ressources humaines (RH) analyse la protection des données du personnel. Les responsables prennent des décisions concernant l'escalade et les priorités. Les spécialistes des technologies de l'information (IT), avec le service d'assistance, vérifient la réception des signaux d'apprentissage. Une conférence unique pour tous ces rôles donne rarement un résultat également utile.
Les flux sont conçus à partir du point le plus étroit. Si huit personnes peuvent travailler en toute sécurité à une station, un groupe de vingt-cinq créera une file d'attente et perdra l'attention. Il vaut mieux diviser le public en vagues, leur attribuer des numéros de départ différents et répéter la couleur du parcours sur le badge, la signalétique et l'écran.
Nous avons détaillé le principe de rotation dans l'article sur la Journée de la sécurité au travail. Pour la cybersécurité, le contenu change, mais la logique de production reste : un module, une action, une capacité connue, un temps de transition et une réserve.
Nous pouvons relier le contenu expert, les stations, le lieu et les parcours dans un schéma unique. Demandez-nous un devis. Nous commencerons par l'objectif et les contraintes, puis nous vous montrerons des solutions pour le programme et l'organisation de l'événement.
Abonnez-vous à la chaîne Telegram d'Aventura pour recevoir de nouveaux supports pratiques sur les événements d'entreprise.
Comment préparer une simulation de phishing sans piège pour les employés ?
En bref : la simulation vérifie le fonctionnement du système sans chercher de coupable, c'est pourquoi le responsable de la sécurité de l'information, les RH, l'IT et le service juridique conviennent à l'avance de l'objectif et de l'audience. Ils déterminent également la base de traitement et la durée de conservation des résultats. L'e-mail de formation ne collecte pas de vrais mots de passe et l'équipe le teste sur un groupe de contrôle. Après l'exercice, un débriefing calme a lieu.
Le National Cyber Security Centre britannique prévient explicitement qu'aucun module de formation ne peut apprendre à reconnaître chaque tentative de phishing. La sanction en cas de clic peut réduire la volonté de signaler une erreur. C'est pourquoi une métrique utile prend en compte non seulement l'action sur l'e-mail, mais aussi les signalements via le canal officiel.
La liste minimale de vérifications avant le lancement comprend :
- Décrire l'objectif et les limites de la simulation dans un seul document.
- Convenir de l'audience, du scénario et du traitement des données avec le CISO, les RH, l'IT et le service juridique.
- Exclure les thèmes de la maladie, de la mort, du licenciement, des dettes et autres leurres traumatisants.
- Ne pas conserver les mots de passe saisis et ne pas utiliser de code malveillant fonctionnel.
- Tester l'e-mail, la page, la notification et le rapport sur un groupe témoin.
- S'assurer que le service support est prêt à recevoir les messages de formation.
- Désigner une personne capable d'arrêter l'envoi.
- Préparer un débriefing de soutien et des instructions claires.
- Limiter l'accès aux résultats et définir à l'avance la date de suppression.
- Ne pas lier un résultat unique à une décision disciplinaire automatique.
Le niveau de notification préalable dépend de la méthodologie et des documents locaux. On ne peut pas promettre universellement une dissimulation totale ni exiger le même type de consentement dans toutes les organisations. La décision est prise par l'équipe juridique et spécialisée du client. Dans cet article, nous posons des questions opérationnelles et éthiques, mais nous ne remplaçons pas un avis juridique.
La simulation n'est utile qu'avec des barrières techniques et des procédures claires. Il convient d'inclure dans le programme la vérification des demandes importantes via un autre canal connu, l'authentification multifacteur, les mises à jour, les sauvegardes et les restrictions d'accès. L'employé ne doit pas rester le dernier et unique rempart de défense.
Rôles de l'équipe et zone de responsabilité
Le responsable de la sécurité de l'information valide le contenu et peut arrêter l'exercice, tandis que les RH veillent au respect des règles du travail et à un ton non punitif. L'IT prépare l'environnement de test avec le centre de surveillance de la sécurité de l'information (SOC). Le service juridique vérifie le traitement des données. Chez Aventura, nous intégrons ces décisions avec le programme, le lieu, les flux et la technique.
Le tableau regroupe les points clés de la section : Rôle, Responsabilité avant l'événement, Responsabilité le jour de l'événement. Utilisez-le comme référence rapide lors de la préparation de l'événement.
| Rôle | Responsabilité avant l'événement | Responsabilité le jour de l'événement |
|---|---|---|
| CISO ou propriétaire du programme de formation | Objectifs, contenu, limites de sécurité, critères d'évaluation | Décisions sur le scénario et l'escalade |
| RH | Politiques du travail, sécurité psychologique, participation des employés | Soutien et gestion des situations conflictuelles |
| IT, SOC et service d'assistance | Environnement de test, canal de communication, sauvegarde et mécanisme d'arrêt | Réception des signaux, support technique, arrêt du bloc |
| Juriste ou responsable de la protection des données personnelles | Base légale du traitement, notification, accès et stockage | Contrôle du respect des limites convenues |
| Communications internes | Invitation, ton neutre, documents pour les managers | Messages uniformes aux participants |
| Producteur de l'événement | Lieu, stations, timing, technique, navigation | Gestion des flux et des versions du programme |
| Facilitateur | Questions et séquence des introductions | Rythme de la discussion sans donner la réponse |
| Évaluateur ou secrétaire | Formulaire d'observation et modèle de rapport | Décisions, lacunes et actions correctives |
| Direction | Autorité et ressources | Approbation du plan d'amélioration |
La répartition protège le projet de deux extrêmes. Dans le premier, l'équipe organisatrice reçoit un scénario technique qu'elle ne sait pas évaluer. Dans le second, le responsable de la sécurité de l'information est contraint de gérer lui-même l'inscription, le mobilier, la navigation et les flux. Un groupe de travail conjoint laisse chaque décision à un propriétaire compétent.
Une même personne peut cumuler plusieurs fonctions, mais il est utile de conserver les noms des rôles. L'équipe comprend alors qui observe le signal, qui prend la décision, qui l'exécute, qui informe les participants et qui consigne le résultat. Nous utilisons également ce schéma dans le plan anticrise de l'événement.
Préparation étape par étape
La préparation commence par l'objectif, l'audience et les limites des données. Ensuite, l'équipe assemble le parcours, l'environnement de test et les communications. Chaque action complexe passe par une répétition technique sur les mêmes appareils et fichiers que ceux qui seront utilisés sur le site. La répétition finale clôt les remarques par un nouveau test au lieu de la mention « corrigé ».
La séquence de travail se présente comme suit :
- Désigner le responsable du résultat et formuler l'action observable du participant.
- Répartir les audiences selon les rôles, les services, les équipes et les modes de participation.
- Valider les scénarios d'apprentissage autorisés, les données et les critères d'arrêt.
- Choisir les ateliers et l'exercice commun en fonction des objectifs de chaque audience.
- Établir la carte des flux, la capacité des modules et les intervalles de transition.
- Définir l'inscription, les accès et l'ensemble minimal de champs.
- Préparer les comptes de test, les maquettes et les supports de secours.
- Valider les invitations, les règles et le message destiné aux responsables.
- Réaliser une répétition technique depuis l'arrivée du participant jusqu'au rapport final.
- Mettre à jour le scénario après le test et répéter les points problématiques.
- Préparer le modèle de rapport final et le plan d'actions correctives.
Lors de la répétition, il faut utiliser les mêmes liens, appareils, écrans et versions de fichiers que ceux qui seront utilisés sur le site. L'équipe passe par l'invitation, l'inscription, l'entrée, l'atelier, l'enregistrement du résultat et la transition. On simule séparément une panne de réseau, une défaillance d'appareil, un fichier incorrect et une surcharge d'une zone étroite.
Chaque remarque reçoit des conditions de reproduction, un responsable et une échéance. Après correction, l'équipe répète la même étape. Un schéma détaillé est disponible dans l'article sur la répétition technique d'un événement.
Si les participants travaillent en équipes, il n'est pas nécessaire de condenser le programme en une seule fenêtre commune. On peut répéter les mêmes modules en plusieurs vagues, et enregistrer le lancement commun ou le réaliser pour chaque équipe. Les instructions clés et l'accès à l'expert doivent rester équivalents.
Quelles données collecter et comment les stocker ?
Ne collectez que les données qui entraînent une action claire : pour l'inscription, le nom, le service, le statut de participation et la demande d'aide suffisent généralement. Les résultats des exercices doivent être analysés sous forme agrégée. Avant l'événement, l'équipe valide la liste des champs, les accès et la durée de conservation. Elle définit également les règles d'anonymisation et de suppression.
L'article 5 de la loi fédérale n° 152-FZ exige de lier le traitement des données à une finalité précise. Les données ne doivent pas être plus nombreuses que nécessaire pour cette finalité. Les informations identifiantes ne peuvent pas être conservées au-delà de la durée nécessaire, sauf si la loi ou le contrat en dispose autrement. L'application de la norme à un projet concret est vérifiée par le juriste du client.
Pour chaque champ, posez quatre questions :
- Quelle décision prendrons-nous sur cette valeur ?
- Qui la verra et pourquoi ?
- Quand cessera-t-elle d'être nécessaire ?
- Peut-on obtenir le même résultat sans identifier la personne ?
Pour le rapport à la direction, il suffit souvent du nombre de stations terminées, d'un agrégat par audience et d'une liste des lacunes de processus. Un tableau personnel « qui s'est trompé » crée un risque supplémentaire et aide rarement à corriger la procédure. Si des résultats individuels sont nécessaires, cette décision doit avoir une justification distincte et un accès limité.
L'inscription est gérée dans une liste principale unique. Une sauvegarde est conservée par un employé désigné et n'est utilisée qu'en cas de panne. La demande concernant l'accessibilité est formulée comme une aide nécessaire, et non comme une demande de divulgation d'un diagnostic. Plus de détails pratiques se trouvent dans l'article sur l'inscription des participants à l'événement.
Accessibilité du programme en présentiel et hybride
Le participant doit parcourir le parcours de manière accessible : effectuer une action, observer, écouter, lire ou poser une question. Le lieu, la diffusion, les supports et le plan de secours sont vérifiés ensemble. L'inscription permet de demander de l'aide de manière confidentielle. Les sous-titres, les microphones, la navigation lisible et les alternatives textuelles sont conservés même en cas de passage au scénario de secours.
Le Consortium World Wide Web (W3C) recommande de prendre en compte le lieu en présentiel et la plateforme à distance, de verbaliser les informations visuelles importantes et d'utiliser un microphone de qualité. Le programme doit commencer par un aperçu clair, et il est utile de répéter les principales conclusions dans un format textuel accessible.
Incluez dans le plan de production :
- un parcours accessible de l'entrée à toutes les zones obligatoires ;
- des places pour les participants qui ont besoin de s'asseoir ou d'utiliser un fauteuil roulant ;
- une navigation de grande taille avec un contraste suffisant ;
- un microphone pour les questions du public ;
- des sous-titres ou une alternative textuelle pour les vidéos clés ;
- des supports avant l'événement dans un format accessible ;
- une station pour laquelle aucun smartphone personnel n'est nécessaire ;
- un moyen discret de poser une question ;
- des pauses entre les blocs denses ;
- la préservation de l'accessibilité dans le circuit de secours.
Le participant hybride ne doit pas recevoir une version réduite sans possibilité d'agir. Si une station exige l'envoi d'un message d'apprentissage, préparez un canal de test à distance. Si cela est impossible, proposez un scénario équivalent d'observation et de choix de décision. Les repères techniques sont rassemblés dans le document sur la diffusion accessible de l'événement.
Métriques sans promesses d'absence d'incidents
Mesurez les actions et les corrections plutôt qu'une « sécurité » abstraite. Sont utiles : l'utilisation du canal standard, la justesse de l'escalade, le délai du premier message, la charge sur le support et l'exécution du plan d'amélioration. Une Journée de la cybersécurité ne prouve pas la conformité à une norme et ne promet pas l'absence d'incidents. La dynamique ne se compare qu'entre exercices comparables.
Le document final relie les objectifs de l'exercice aux actions que l'équipe a pu observer. Y figurent les points forts, les axes d'amélioration, les actions correctives, les responsables et les échéances. C'est plus utile qu'une note moyenne à un quiz et cela permet de revenir sur les décisions après l'événement.
Un ensemble de métriques opérationnelles peut inclure :
Le tableau regroupe les points clés de la section : Métrique, Ce qu'elle montre, Limitation. Utilisez-le comme un repère rapide lors de la préparation de l'événement.
| Métrique | Ce qu'elle montre | Limitation |
|---|---|---|
| Achèvement des stations | Couverture du parcours | Ne prouve pas l'assimilation |
| Messages d'exercice via le canal standard | Utilisation du processus | Dépend de la disponibilité de l'outil |
| Délai avant le premier message | Rapidité de réaction du système | Ne se compare que dans des scénarios similaires |
| Choix de l'escalade appropriée | Clarté des rôles | Nécessite un référentiel prédéfini |
| Charge sur le support ou le SOC | Capacité à absorber le flux | Ne mesure pas la qualité de la réponse en soi |
| Lacunes identifiées | Ce qui doit être corrigé | Un nombre élevé peut refléter un diagnostic honnête |
| Actions avec responsable et échéance | Gérabilité de la suite | Une date de contrôle est nécessaire |
| Évaluation anonyme de la clarté | Confiance et applicabilité | Ne remplace pas l'observation des actions |
Il ne faut pas promettre d'« éliminer le facteur humain » ni de réduire le risque d'un pourcentage arbitraire. Les personnes travaillent au sein d'un système : leurs actions sont influencées par les interfaces, les accès, la charge, les barrières techniques et la qualité du support. L'Agence de l'Union européenne pour la cybersécurité (ENISA) construit également ses programmes de formation en fonction des publics, des canaux et des indicateurs, et non autour d'un événement universel unique.
Après la Journée, planifiez une brève revue avec les responsables. Ils traitent les corrections rapides, intègrent les questions complexes dans le plan de travail et apportent aux collaborateurs une réponse claire : ce que l'entreprise a changé après l'exercice. Sans cela, le format risque de rester un épisode marquant mais isolé.
Budget de la Journée de la cybersécurité
Le budget dépend du nombre de stations, de flux et de répétitions. Les experts, le matériel de test, le lieu, l'accessibilité et la répétition sont comptés séparément. La structure et les limites sont d'abord validées, puis la production est chiffrée. Nous ne donnons pas de prix universel par participant : un même nombre d'invités peut nécessiter une seule salle ou un programme complexe multi-zones pour plusieurs rotations.
Il est pratique de structurer le budget par blocs :
Le tableau regroupe les points clés de la section : Bloc, Ce qui peut être inclus, Principal levier. Utilisez-le comme repère rapide lors de la préparation de l'événement.
| Bloc | Ce qui peut être inclus | Principal levier |
|---|---|---|
| Concept et programme | Brief, parcours, fiches des stations, scénario de débriefing | Nombre de salles et de modules |
| Experts | Préparation du contenu, facilitation, évaluation | Complexité et nombre de répétitions |
| Lieu | Salles, salles de réunion, heures d'accès, mobilier | Flux et mode de fonctionnement du lieu |
| Équipement | Écrans, son, réseau, dispositifs de test, réserve | Format des démonstrations |
| Inscription et navigation | Listes, badges, supports de parcours | Niveau d'accès et nombre de vagues |
| Équipe | Producteur, coordinateurs, animateurs, service technique | Nombre de zones parallèles |
| Accessibilité | Sous-titres, traduction, adaptation des supports et du parcours | Besoins du public |
| Logistique et restauration | Livraison, installation, pauses, travail en rotation | Géographie et durée |
| Répétition | Test du lieu, des dispositifs, des fichiers et des réserves | Nombre de transitions complexes |
| Matériel post-événement | Bilan, enregistrement, plan d'action, versions accessibles | Exigences pour le rapport |
Il vaut mieux réduire ce qui n'affecte pas l'action pédagogique. Parfois, on peut simplifier la décoration, mais il faut conserver l'environnement de test, l'accessibilité, la coordination et le temps de répétition. Une scène coûteuse ne corrigera pas un bouton de message qui ne fonctionne pas et ne remplacera pas un spécialiste habilité à prendre une décision.
La logique générale des postes budgétaires est détaillée dans l'article sur le budget d'un événement d'entreprise. Pour un calcul préliminaire, nous avons besoin de la ville, du public, du format, du nombre de stations, des rotations, des exigences en matière de données, de lieu et de participation hybride.
Brief à l'agence : que préparer
Un bon brief distingue le contenu métier de l'organisation de l'événement : le client apporte l'objectif, l'audience, le responsable sécurité et les contraintes. Chez Aventura, nous précisons le lieu, les flux, la technique, l'accessibilité, la composition de l'équipe et le calendrier des décisions. Si les données initiales sont encore insuffisantes, nous organisons une réunion de cadrage et collectons les questions. La politique de sécurité de l'information est définie par l'équipe spécialisée du client.
Avant de nous contacter, il est utile de préparer :
- L'objectif de la Journée et l'action que les collaborateurs doivent mettre en pratique.
- La composition des audiences, les villes, les départements, les équipes et les participants à distance.
- Le responsable du contenu et la liste des approbateurs côté CISO, RH, IT et service juridique.
- Les scénarios autorisés, les données, les appareils et les critères d'arrêt.
- Les stations souhaitées et les procédures internes obligatoires.
- Les exigences en matière d'inscription, d'accès, de photos, d'enregistrement et de rapport.
- Les besoins en matière d'accessibilité et de langues.
- Le lieu ou les contraintes pour son choix.
- La fourchette budgétaire et les postes qui ne peuvent pas être réduits.
- La décision que la direction prendra après le débriefing final.
Chez Aventura, nous pouvons prendre en charge la partie organisationnelle : le concept, le plan de scénario, le lieu, les parcours, la technique, la décoration, les coordinateurs, la répétition et le travail le jour de l'événement. L'expert métier du client valide le contenu des stations et de l'exercice de cybersécurité. Cette séparation donne à l'équipe des limites claires et permet d'éviter de transformer un sujet sérieux en quiz divertissant.
Questions fréquentes
En bref : ce jour-là, l'entreprise vérifie comment les collaborateurs signalent les suspicions et comment les responsables prennent des décisions selon un scénario d'incident. Le format combine l'explication des règles, l'entraînement aux actions et l'analyse des processus. Un seul événement ne supprime pas le risque et ne remplace pas la protection technique. Il en résulte une liste d'améliorations avec des responsables désignés.
Une Journée de la cybersécurité sécurisée ne nécessite pas de code malveillant, de données de production ni de liste publique d'erreurs. L'environnement d'apprentissage est séparé du circuit de travail. Les scénarios testent les signalements, les décisions et les rôles. L'équipe spécialisée approuve à l'avance les critères d'arrêt, teste les démonstrations et peut interrompre l'exercice sans pression sur le participant.
Le programme combine un démarrage commun court, plusieurs stations avec des tâches concrètes et une analyse finale. Les groupes commencent à des points différents pour éviter les files d'attente. La taille de la vague est déterminée par la station la plus étroite. Pour les responsables, on peut ajouter un exercice sur table séparé pendant que les collaborateurs suivent les modules pratiques.
En bref : la simulation teste le fonctionnement du système sans chercher de coupable, c'est pourquoi le responsable de la sécurité de l'information, les RH, l'IT et le service juridique s'accordent à l'avance sur l'objectif et le public. Ils définissent également la base du traitement et la durée de conservation des résultats. L'e-mail d'apprentissage ne collecte pas de vrais mots de passe et l'équipe le teste sur un groupe de contrôle. Après l'exercice, une analyse sereine est menée.
Le responsable de la sécurité de l'information valide le contenu et peut interrompre l'exercice, tandis que les RH veillent au respect du droit du travail et à un ton non punitif. L'IT prépare l'environnement de test avec le centre de surveillance de la sécurité (SOC). Le service juridique vérifie le traitement des données. Chez Aventura, nous intégrons ces décisions au programme, au lieu, aux flux et à la technique.
La préparation commence par l'objectif, le public et les limites des données. Ensuite, l'équipe assemble le parcours, l'environnement de test et les communications. Chaque action complexe fait l'objet d'une répétition technique sur les mêmes appareils et fichiers que ceux utilisés sur place. La répétition finale clôt les remarques par un nouveau test au lieu d'une simple mention « corrigé ».
Si vous préparez une Journée de la cybersécurité pour vos collaborateurs, consultez notre portfolio. Pour obtenir un devis préliminaire, demandez une estimation. Nous clarifierons la mission, les rôles et les contraintes. Ensuite, nous proposerons un programme et un plan de préparation de l'événement.
Sources
- NIST : Développer un programme d'apprentissage en cybersécurité et confidentialité
- CISA : Kits d'exercices de simulation sur table
- NCSC : Attaques de phishing, défendre votre organisation
- ICO : Listes de contrôle pour la surveillance des travailleurs
- W3C WAI : Rendre les événements accessibles
- ConsultantPlus : Loi fédérale n° 152-FZ « Sur les données personnelles »
- Microsoft Learn : Formation à la simulation d'attaques
- ENISA : Sensibilisation en boîte
Sources
Sommaire