
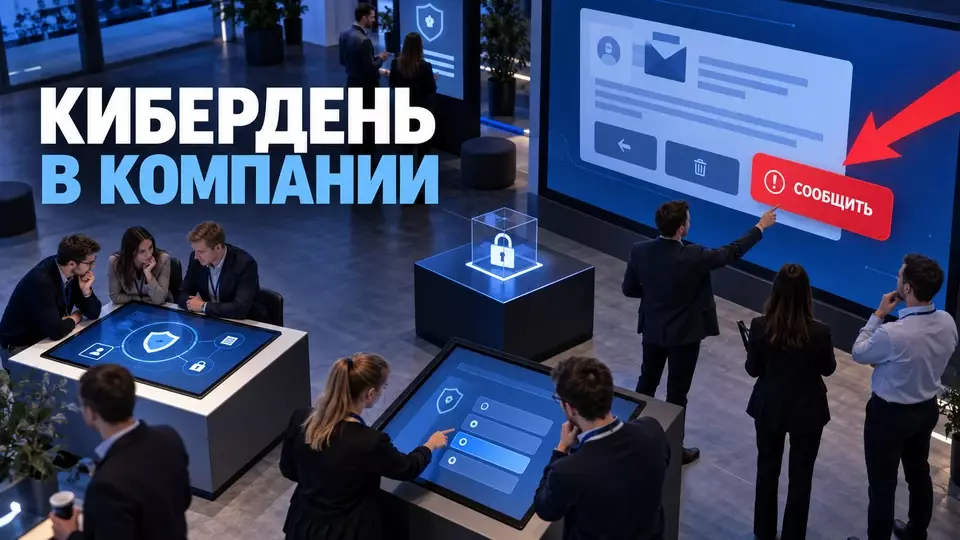
Как провести День кибербезопасности для сотрудников: программа станций, безопасные учения, роли команды, работа с данными и факторы сметы.
День кибербезопасности для сотрудников переводит знакомые правила из презентации в действия: участник слышит про подозрительные письма и сразу решает, куда сообщить о них. На настольном учении руководители находят места, где теряется решение. Мы в «Авентуре» собираем такой формат вместе с профильной командой заказчика. Руководитель информационной безопасности (CISO) отвечает за содержание и безопасные границы, а мы - за программу, маршруты, технику и работу площадки.
Aventura'nın Telegram kanalına abone olun, kurumsal etkinlikler hakkında yeni pratik materyaller almak için.
Зачем компании отдельный День кибербезопасности?
Kısaca: Bu günde şirket, çalışanların şüpheli durumu nasıl bildirdiğini ve yöneticilerin olay senaryosuna göre kararlar aldığını test eder. Format, kuralların açıklanmasını, eylemlerin prova edilmesini ve süreçlerin analizini birleştirir. Tek bir etkinlik riski ortadan kaldırmaz ve teknik korumanın yerini tutmaz. Sonrasında sorumlu çalışanlarla bir iyileştirme listesi kalır.
Национальный институт стандартов и технологий США (NIST) описывает обучение кибербезопасности и приватности как непрерывную программу с повторяющимся циклом оценки и улучшений, поэтому День кибербезопасности лучше ставить между другими коммуникациями. До события соберите типичные затруднения сотрудников. После него отправьте короткие памятки. Отдельно проверьте, закрыты ли найденные пробелы.
Формат особенно полезен, если обычный курс завершает тест, но не показывает, как человек действует в рабочей ситуации. Сотрудник может знать термин «фишинг» и не понимать, куда отправить подозрительное письмо. Руководитель способен помнить план реагирования и при этом не знать, кто принимает решение об остановке операции. День даёт безопасное место для таких вопросов.
До подготовки зафиксируйте управленческую задачу. Подходящие формулировки выглядят так:
- Çalışanların şüpheli bir talebi bildirmek için standart kanalı bilip bilmediğini kontrol etmek.
- Yöneticiler ve destek ekibi için eskalasyon zincirinin anlaşılır olup olmadığını görmek.
- Ödeme veya İK talebini bağımsız bir kanaldan doğrulama alıştırması yapmak.
- İletişim, erişimler ve talimatlardaki boşlukları bulmak.
- Tatbikat sonrası düzeltici eylem planı oluşturmak.
Цель «повысить киберграмотность» слишком широка. Она не подсказывает, что должен сделать участник и какой результат получит заказчик. Мы начинаем бриф с наблюдаемого действия, а уже затем выбираем станции, сцену и оформление.
Границы безопасного формата
Безопасный День кибербезопасности не требует вредоносного кода, производственных данных или публичного списка ошибок. Учебная среда отделена от рабочего контура. Сценарии проверяют сообщения, решения и роли. Профильная команда заранее утверждает стоп-критерии, тестирует демонстрации и может остановить упражнение без давления на участника.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) строит настольные учения вокруг целей, сценария, вопросов для обсуждения и итогового отчёта. Участники обсуждают, что делать до инцидента, во время него и после. Bu format, saldırıyı yeniden canlandırmadan süreci test etmeye olanak tanır. Ekranda bir eğitim mesajı görünebilir, ancak ekip tehlikeli dosyayı çalıştırmaz ve gerçek altyapıyı incelemez.
İzin verilen ve yasaklanan mekanikleri daha konsept aşamasında ayırıyoruz.
Tabloda bölümün kilit noktaları toplanmıştır: Dahil edilebilir, Dahil etmiyoruz. Etkinlik hazırlığında hızlı bir referans olarak kullanın.
| Dahil edilebilir | Dahil etmiyoruz |
|---|---|
| Şüpheli e-posta ve mesaj taslakları | Gerçek zararlı ekler ve bağlantılar |
| Talebin onaylanmış kanal üzerinden doğrulanması | Gerçek parola, kod veya token girişi |
| Oltalama bildirme düğmesi alıştırması | Katılımcılar tarafından çalışma altyapısının taranması |
| Roller ve kararlar üzerine masa başı tatbikatı | Üretim ortamındaki güvenlik açığından yararlanma |
| Test kaydı üzerinde çok faktörlü kimlik doğrulama demosu | Onaylanmış bir gereklilik olmadan kişisel cihaz kullanımı |
| Kriz mesajının analizi | Herkese açık «en dikkatsizler» sıralaması |
Her gösterim için bir içerik sahibi gereklidir. Genellikle bu, CISO, bilgi güvenliği birimi çalışanı veya müşteri tarafından davet edilmiş alan uzmanıdır. Organizatör ekibi siber savunma uzmanını canlandırmaz ve gösteriş uğruna üzerinde anlaşılan senaryoyu değiştirmez.
Durdurma kriterleri de önceden kaydedilir. Bunlara gerçek verilerin beklenmedik şekilde görüntülenmesi, canlı sisteme geçiş, erişim kontrolünün kaybı ve onaylanmış eğitim ortamından herhangi bir sapma dahildir. Böyle bir sinyalde sunucu bloğu duraklatır, teknik ekip onu devre dışı bırakır ve katılımcılara nötr bir gerekçe ile bir sonraki adım bildirilir.
Программа из станций и общего учения
Çalışma programı kısa bir ortak başlangıcı, belirli görevleri olan birkaç istasyonu ve final değerlendirmesini birleştirir. Gruplar kuyruk oluşturmamak için farklı noktalardan başlar. Dalga boyutunu en dar istasyon belirler. Çalışanlar uygulamalı modülleri tamamlarken yöneticiler için ayrı bir masa başı tatbikatı eklenebilir.
İstasyon mini dersten farklıdır. Katılımcı bir şüpheyi bildirir, talebi kontrol eder veya senaryo girdisine göre karar verir. Kart, amacı, kapasiteyi ve sunucuyu kaydeder. Teknik, durdurma kriteri ve yedek ayrıca kaydedilir.
Örnek program şu şekilde oluşturulabilir:
В таблице собраны ключевые пункты раздела: Blok, Katılımcı ne yapar, Ekip neyi kaydeder. Etkinlik hazırlığında hızlı bir referans olarak kullanın.
| Blok | Katılımcı ne yapar | Ekip neyi kaydeder |
|---|---|---|
| Genel başlangıç | Amaç, kurallar ve yardım kanalını öğrenir | Sınırların anlaşılması ve ceza verilmemesi |
| «Soruşturma değil, bildir» | Birkaç mesaj taslağı için eylem seçer | Standart kanalın kolaylığı ve tipik sorular |
| İkinci kanal doğrulaması | Ödeme veya İK talebini prosedüre göre doğrular | Rota hataları ve eksik iletişim bilgileri |
| Erişim ve kurtarma | Test hesabıyla çalışır | Talimatın anlaşılırlığı ve başvuru noktaları |
| Veri minimizasyonu | Formdan veya listeden gereksiz alanları kaldırır | Hangi veriler iş amacı olmadan toplanıyor |
| Masa başı tatbikat | Sıralı senaryolara göre çözümleri tartışır | Roller, eskalasyon, boşluklar ve anlaşmazlıklar |
| Kriz iletişimi | Hedef kitleye kısa bir mesaj oluşturur | Onay hızı ve tek sürüm |
| Son değerlendirme | Kararları gözden geçirir ve sorular sorar | İyileştirme planı ve eylem sahipleri |
Точный набор зависит от аудитории: финансовому подразделению ближе проверка платёжного запроса, а команда по работе с персоналом (HR) разбирает защиту кадровых данных. Руководители принимают решения об эскалации и приоритетах. Специалисты по информационным технологиям (IT) вместе со службой поддержки проверяют приём учебных сигналов. Единая лекция для всех этих ролей редко даёт одинаково полезный результат.
Потоки проектируют от самой узкой точки. Если на станции безопасно работают восемь человек, группа из двадцати пяти создаст очередь и потеряет внимание. Лучше разделить аудиторию на волны, дать им разные стартовые номера и повторить цвет маршрута на бейдже, навигации и экране.
Detaylı rotasyon ilkesini ... hakkındaki makalede ele aldık İş Güvenliği Günü. Siber güvenlik için içerik değişir, ancak üretim mantığı aynı kalır: bir modül, bir eylem, bilinen kapasite, geçiş süresi ve rezerv.
Uzman içeriğini, istasyonları, mekânı ve rotaları tek bir şemada birleştirebiliriz. Запросите у нас смету. Hedef ve kısıtlarla başlayacağız, ardından etkinlik programı ve organizasyonu için çözümler sunacağız.
Как подготовить фишинг-симуляцию без ловушки для сотрудников?
Kısaca: Simülasyon, suçlu aramadan sistemin işleyişini kontrol eder; bu nedenle bilgi güvenliği yöneticisi, İK, BT ve hukuk birimi hedefi ve hedef kitleyi önceden kararlaştırır. Ayrıca işleme gerekçesini ve sonuçların saklama süresini belirlerler. Eğitim e-postası gerçek şifreleri toplamaz; ekip bunu bir kontrol grubu üzerinde test eder. Tatbikattan sonra sakin bir değerlendirme yapılır.
Британский National Cyber Security Centre прямо предупреждает, что ни один учебный пакет не научит распознавать каждую попытку фишинга. Наказание за клик способно снизить готовность сообщать об ошибке. Поэтому полезная метрика учитывает не только действие с письмом, но и сообщения через штатный канал.
Минимальный набор проверок до запуска включает:
- Simülasyonun amacını ve sınırlarını tek bir belgeyle tanımlamak.
- CISO, İK, BT ve hukuk birimiyle hedef kitleyi, senaryoyu ve veri işlemeyi koordine edin.
- Hastalık, ölüm, işten çıkarma, borç ve diğer travmatik yemleri hariç tutun.
- Girilen parolaları saklamayın ve çalışan zararlı kod kullanmayın.
- E-postayı, sayfayı, bildirimi ve raporu test grubunda test edin.
- Destek hizmetinin eğitim mesajlarını kabul etmeye hazır olduğundan emin olun.
- Gönderimi durdurabilecek bir kişiyi görevlendirin.
- Destekleyici bir değerlendirme ve anlaşılır bir kılavuz hazırlayın.
- Sonuçlara erişimi sınırlayın ve silme süresini önceden belirleyin.
- Bir sonucu otomatik disiplin kararıyla ilişkilendirmeyin.
Уровень предварительного уведомления зависит от методики и локальных документов. Нельзя универсально обещать полную скрытность или требовать один и тот же вид согласия во всех организациях. Решение принимает юридическая и профильная команда заказчика. В статье мы задаём производственные и этические вопросы, но не заменяем правовое заключение.
Симуляция полезна только вместе с техническими барьерами и понятными процедурами. В программу стоит включить проверку важных запросов через другой известный канал, многофакторную аутентификацию, обновления, резервные копии и ограничения доступа. Сотрудник не должен оставаться последним и единственным рубежом защиты.
Роли команды и зона ответственности
Руководитель информационной безопасности утверждает содержание и может остановить упражнение, а HR следит за трудовыми правилами и некарательным тоном. IT готовит тестовую среду вместе с центром мониторинга информационной безопасности (SOC). Юридическая служба проверяет работу с данными. Мы в «Авентуре» сводим эти решения с программой, площадкой, потоками и техникой.
В таблице собраны ключевые пункты раздела: Rol, Olay öncesi sorumluluk, Olay günü sorumluluk. Etkinlik hazırlığında hızlı bir referans olarak kullanın.
| Rol | Olay öncesi sorumluluk | Olay günü sorumluluk |
|---|---|---|
| CISO veya eğitim programı sahibi | Hedefler, içerik, güvenli sınırlar, değerlendirme kriterleri | Senaryo ve eskalasyon kararları |
| HR | İş politikaları, psikolojik güvenlik, çalışan katılımı | Destek ve ihtilaflı durumların değerlendirilmesi |
| IT, SOC ve destek ekibi | Test ortamı, mesaj kanalı, yedek ve durdurma mekanizması | Sinyal kabulü, teknik destek, bloğun durdurulması |
| Hukukçu veya kişisel verilerin korunmasından sorumlu kişi | İşleme gerekçesi, bildirim, erişim ve saklama | Kararlaştırılan sınırlara uyumun denetlenmesi |
| İç iletişim | Davet, nötr ton, yöneticilere yönelik materyaller | Единые сообщения участникам |
| Katılımcılara yönelik tek tip mesajlar | Etkinlik prodüktörü | Mekân, istasyonlar, zamanlama, teknik donanım, navigasyon |
| Akışların ve program sürümlerinin yönetimi | Kolaylaştırıcı | Sorular ve giriş bölümlerinin sıralaması |
| Yanıtı ima etmeden tartışma temposu | Değerlendirici veya sekreter | Gözlem formu ve rapor şablonu |
| Kararlar, boşluklar ve düzeltici eylemler | Yönetim | Yetkiler ve kaynaklar |
Разделение защищает проект от двух крайностей. В первой команда организаторов получает технический сценарий, который не умеет оценить. Во второй руководитель информационной безопасности вынужден сам собирать регистрацию, мебель, навигацию и потоки. Совместная рабочая группа оставляет каждое решение у компетентного владельца.
Bir kişi birden fazla işlevi bir arada yürütebilir, ancak rol adlarını korumak faydalıdır.. Böylece ekip sinyali kimin izlediğini, kimin karar verdiğini, kimin bunu uyguladığını, katılımcılara kimin bildirdiğini ve sonucu kimin kaydettiğini anlar.. Эту схему мы также используем в антикризисном плане мероприятия.
Подготовка по шагам
Hazırlık; amaç, hedef kitle ve veri sınırlarıyla başlar. Ardından ekip güzergâhı, test ortamını ve iletişimi oluşturur. Her karmaşık eylem, sahada olacak aynı cihazlar ve dosyalarla teknik prova sürecinden geçer. Son prova, notları «düzeltildi» işareti yerine yeniden testle kapatır.
Çalışma sırası şöyledir:
- etkinlik kriz planında kullanıyoruz
- Sonuç sahibini atayın ve katılımcının gözlemlenebilir eylemini tanımlayın.
- Hedef kitleleri rollere, departmanlara, vardiyalara ve katılım şekillerine göre ayırın.
- İzin verilen eğitim senaryolarını, verileri ve durdurma kriterlerini onaylayın.
- Her hedef kitlenin görevlerine uygun istasyonları ve genel tatbikatı seçin.
- Akış haritasını, modül kapasitelerini ve geçiş aralıklarını oluşturun.
- Kayıt, erişimler ve minimum alan kümesini belirleyin.
- Test hesaplarını, maketleri ve yedek materyalleri hazırlayın.
- Yöneticiler için davetiyeler, kurallar ve mesaj üzerinde mutabık kalın.
- Katılımcının girişinden nihai rapora kadar teknik prova yapın.
- Nihai rapor formunu ve düzeltici eylem planını hazırlayın.
Prova için sahada olacak aynı bağlantılar, cihazlar, ekranlar ve dosya sürümleri gerekir. Ekip davet, kayıt, giriş, istasyon, sonuç kaydı ve geçiş aşamalarını baştan sona dener. Ağ arızası, cihaz arızası, hatalı dosya ve darboğaz bölgesinin aşırı yüklenmesi ayrıca simüle edilir.
Her bulgu için yeniden üretim koşulları, sorumlusu ve süresi belirlenir. Düzeltmeden sonra ekip aynı adımı tekrarlar. Ayrıntılı şema şu konudaki materyalde yer alıyor: etkinliğin teknik provası.
Katılımcılar vardiyalar halinde çalışıyorsa programı tek bir ortak zaman aralığına sıkıştırmak gerekmez. Aynı modüller birkaç dalga halinde tekrarlanabilir; ortak başlangıç kaydedilebilir veya her vardiya için ayrı yapılabilir. Temel talimatlar ve uzmana erişim yine de eşdeğer kalmalıdır.
Какие данные собирать и как их хранить?
Yalnızca ardından net bir eylem gelen verileri toplayın: kayıt için genellikle ad, birim, katılım durumu ve yardım talebi yeterlidir. Egzersiz sonuçlarını toplu veriler halinde analiz etmek daha iyidir. Etkinlikten önce ekip alanların kapsamını, erişimi ve saklama süresini onaylar. Ayrıca anonimleştirme ve silme kurallarını belirler.
152-FZ sayılı Federal Yasanın 5. maddesi, veri işlemeyi belirli bir amaçla ilişkilendirmeyi gerektirir. Veriler bu amaç için gerekenden fazla olmamalıdır. Kimliği belirleyen bilgiler, yasa veya sözleşme aksini öngörmedikçe gerekli süreden daha uzun saklanamaz. Hükmün belirli bir projeye uygulanmasını müşterinin avukatı kontrol eder.
Her alan için dört soru sorun:
- Bu değer için hangi kararı alacağız?
- Bunu kim görecek ve neden?
- Ne zaman artık gerekli olmayacak?
- Aynı sonucu kişinin kimliğini tespit etmeden elde etmek mümkün mü?
Yönetime sunulacak rapor için genellikle tamamlanan istasyon sayısı, izleyici kitlesi toplamı ve süreç boşlukları listesi yeterlidir. «Kim hata yaptı» şeklindeki kişisel tablo ek risk yaratır ve prosedürü düzeltmeye nadiren yardımcı olur. Bireysel sonuçlar gerekliyse, bu kararın ayrı bir gerekçesi ve sınırlı erişimi olmalıdır.
Kayıt tek bir ana listede tutulur. Yedek dışa aktarım, atanmış bir çalışanda saklanır ve yalnızca bir arıza durumunda kullanılır. Erişilebilirlik talebi, teşhisi açıklama isteği olarak değil, gerekli yardım olarak ifade edilir. Daha fazla pratik ayrıntı şu makalede: etkinlik katılımcılarının kaydı.
Erişilebilirlik очной и гибридной программы
Katılımcı, rotayı erişilebilir bir şekilde tamamlayabilmelidir: bir eylemi gerçekleştirmek, gözlemlemek, dinlemek, okumak veya soru sormak. Mekân, yayın, materyaller ve yedek birlikte kontrol edilir. Kayıt, gizli olarak yardım talep etmeye olanak tanır. Alt yazılar, mikrofonlar, okunabilir navigasyon ve metin alternatifleri yedek senaryoya geçildiğinde de korunur.
World Wide Web Konsorsiyumu (W3C), yüz yüze mekânı ve uzaktan platformu dikkate almayı, önemli görsel bilgileri sesli olarak ifade etmeyi ve kaliteli bir mikrofon kullanmayı önerir. Program, anlaşılır bir genel bakışla başlamalı ve ana çıkarımların erişilebilir bir metin biçiminde tekrarlanması faydalıdır.
Üretim planına şunları dahil edin:
- girişten tüm zorunlu alanlara kadar erişilebilir güzergâh;
- oturması veya tekerlekli sandalye kullanması gereken katılımcılar için yerler;
- yeterli kontrasta sahip büyük yönlendirmeler;
- salondan sorular için mikrofon;
- önemli videolar için altyazı veya metin alternatifi;
- etkinlik öncesi erişilebilir formatta materyaller;
- kişisel akıllı telefon gerektirmeyen istasyon;
- soru sormak için sessiz bir yol;
- yoğun bölümler arasında molalar;
- yedek devrede erişilebilirliğin korunması.
Hibrit katılımcı, harekete geçme imkânı olmayan kısaltılmış bir sürüm almamalıdır. İstasyon bir eğitim mesajı göndermeyi gerektiriyorsa, test amaçlı uzaktan bir kanal hazırlayın. Bu mümkün değilse, gözlem ve karar seçimi için eşdeğer bir senaryo önerin. Teknik yönlendirmeler şu konudaki materyalde toplanmıştır: etkinliğin erişilebilir yayını.
Метрики без обещаний про отсутствие инцидентов
Измеряйте действия и исправления вместо абстрактной «защищённости». Полезны использование штатного канала, корректность эскалации, время первого сообщения, нагрузка на поддержку и выполнение плана улучшений. Один День кибербезопасности не доказывает соответствие стандарту и не обещает отсутствие инцидентов. Динамику сравнивают только между сопоставимыми упражнениями.
Итоговый документ связывает цели учения с действиями, которые команда могла наблюдать. В нём остаются сильные стороны, области для доработки, корректирующие действия, ответственные и сроки. Это полезнее одного среднего балла викторины и помогает вернуться к решениям после события.
Рабочий набор метрик может включать:
В таблице собраны ключевые пункты раздела: Metrik, Neyi gösterir, Kısıt. Etkinlik hazırlığında hızlı bir referans olarak kullanın.
| Metrik | Neyi gösterir | Kısıt |
|---|---|---|
| İstasyonların tamamlanması | Rota kapsamı | Öğrenmeyi kanıtlamaz |
| Standart kanal üzerinden eğitim mesajları | Süreç kullanımı | Aracın kullanılabilirliğine bağlıdır |
| İlk mesaja kadar geçen süre | Sistem tepki hızı | Yalnızca benzer senaryolarda karşılaştırılır |
| Doğru eskalasyon seçimi | Rollerin anlaşılırlığı | Önceden belirlenmiş bir referans gerektirir |
| Destek hizmeti veya SOC üzerindeki yük | Akışı kabul etme hazırlığı | Yanıtın kalitesini tek başına değerlendirmez |
| Tespit edilen boşluklar | Düzeltilmesi gerekenler | Yüksek sayı dürüst bir teşhisi gösterebilir |
| Sahibi ve son tarihi olan aksiyonlar | Devamın yönetilebilirliği | Kontrol tarihi gerekli |
| Anonim anlaşılırlık değerlendirmesi | Güven ve uygulanabilirlik | Eylem gözleminin yerini almaz |
Не стоит обещать «устранить человеческий фактор» или снизить риск на произвольный процент. Люди работают внутри системы: на их действия влияют интерфейсы, доступы, нагрузка, технические барьеры и качество поддержки. Агентство Европейского союза по кибербезопасности (ENISA) также строит программы обучения по аудиториям, каналам и показателям, а не вокруг одного универсального события.
После Дня назначьте короткий разбор владельцев. Они закрывают быстрые исправления, отправляют сложные вопросы в рабочий план и возвращают сотрудникам понятный ответ: что компания изменила после учения. Без этого формат рискует остаться ярким, но изолированным эпизодом.
Смета Дня кибербезопасности
Бюджет зависит от числа станций, потоков и повторов. Отдельно считаются эксперты, тестовая техника, площадка, доступность и репетиция. Сначала утверждают структуру и границы, затем считают производство. Мы не называем универсальную цену на участника: одинаковое число гостей может требовать одного зала или сложной многозонной программы для нескольких смен.
Смету удобно собирать по блокам:
В таблице собраны ключевые пункты раздела: Blok, Neler dahil olabilir, Ana itici güç. Etkinlik hazırlığında hızlı bir referans olarak kullanın.
| Blok | Neler dahil olabilir | Ana itici güç |
|---|---|---|
| Konsept ve program | Brif, rota, istasyon pasaportları, değerlendirme senaryosu | Hedef kitle sayısı ve modül sayısı |
| Uzmanlar | İçerik hazırlığı, fasilitasyon, değerlendirme | Zorluk ve tekrar sayısı |
| Platform | Salonlar, toplantı odaları, erişim saatleri, mobilya | Akışlar ve mekan modu |
| Teknik ekipman | Ekranlar, ses, ağ, test cihazları, yedek | Gösterim formatı |
| Kayıt ve navigasyon | Listeler, yaka kartları, rota materyalleri | Erişim seviyesi ve dalga sayısı |
| Takım | Prodüktör, koordinatörler, sunucular, teknik servis | Paralel alan sayısı |
| Erişilebilirlik | Altyazılar, çeviri, materyallerin ve rotanın uyarlanması | Hedef kitlenin ihtiyaçları |
| Lojistik ve ikram | Teslimat, kurulum, molalar, vardiyalı çalışma | Coğrafya ve süre |
| Prova | Mekan, cihazlar, dosyalar ve yedeklerin testi | Число сложных переходов |
| Материалы после события | Итог, запись, план действий, доступные версии | Требования к отчёту |
Сокращать лучше то, что не влияет на учебное действие. Иногда можно упростить декор, но сохранить тестовую среду, доступность, координацию и время на репетицию. Дорогая сцена не исправит неработающую кнопку сообщения и не заменит специалиста, который имеет право принять решение.
Общая логика бюджетных корзин раскрыта в статье про смету корпоративного мероприятия. Для предварительного расчёта нам нужны город, аудитория, формат, число станций, сменность, требования к данным, площадке и гибридному участию.
Бриф агентству: что подготовить
Хороший бриф отделяет профильное содержание от организации события: заказчик приносит цель, аудиторию, владельца безопасности и ограничения. Мы в «Авентуре» уточняем площадку, потоки, технику, доступность, состав команды и график решений. Если вводных пока мало, мы проводим установочную встречу и собираем вопросы. Политику информационной безопасности определяет профильная команда заказчика.
До обращения полезно подготовить:
- Цель Дня и действие, которое должны отработать сотрудники.
- Состав аудиторий, города, подразделения, смены и удалённые участники.
- Владельца содержания и список согласующих со стороны CISO, HR, IT и юридической службы.
- Допустимые сценарии, данные, устройства и стоп-критерии.
- Желаемые станции и обязательные внутренние процедуры.
- Требования к регистрации, доступу, фото, записи и отчёту.
- Потребности по доступности и языкам.
- Площадку или ограничения к её выбору.
- Диапазон бюджета и статьи, которые нельзя сокращать.
- Решение, которое руководство примет после итогового разбора.
Мы в «Авентуре» можем взять на себя организационную часть: концепцию, сценарный план, площадку, маршруты, технику, оформление, координаторов, репетицию и работу в день события. Профильный эксперт заказчика утверждает содержание станций и киберучения. Такое разделение даёт команде ясные границы и помогает не превращать серьёзную тему в развлекательную викторину.
Sıkça Sorulan Sorular
Kısaca: Bu günde şirket, çalışanların şüpheli durumu nasıl bildirdiğini ve yöneticilerin olay senaryosuna göre kararlar aldığını test eder. Format, kuralların açıklanmasını, eylemlerin prova edilmesini ve süreçlerin analizini birleştirir. Tek bir etkinlik riski ortadan kaldırmaz ve teknik korumanın yerini tutmaz. Sonrasında sorumlu çalışanlarla bir iyileştirme listesi kalır.
Безопасный День кибербезопасности не требует вредоносного кода, производственных данных или публичного списка ошибок. Учебная среда отделена от рабочего контура. Сценарии проверяют сообщения, решения и роли. Профильная команда заранее утверждает стоп-критерии, тестирует демонстрации и может остановить упражнение без давления на участника.
Çalışma programı kısa bir ortak başlangıcı, belirli görevleri olan birkaç istasyonu ve final değerlendirmesini birleştirir. Gruplar kuyruk oluşturmamak için farklı noktalardan başlar. Dalga boyutunu en dar istasyon belirler. Çalışanlar uygulamalı modülleri tamamlarken yöneticiler için ayrı bir masa başı tatbikatı eklenebilir.
Kısaca: Simülasyon, suçlu aramadan sistemin işleyişini kontrol eder; bu nedenle bilgi güvenliği yöneticisi, İK, BT ve hukuk birimi hedefi ve hedef kitleyi önceden kararlaştırır. Ayrıca işleme gerekçesini ve sonuçların saklama süresini belirlerler. Eğitim e-postası gerçek şifreleri toplamaz; ekip bunu bir kontrol grubu üzerinde test eder. Tatbikattan sonra sakin bir değerlendirme yapılır.
Руководитель информационной безопасности утверждает содержание и может остановить упражнение, а HR следит за трудовыми правилами и некарательным тоном. IT готовит тестовую среду вместе с центром мониторинга информационной безопасности (SOC). Юридическая служба проверяет работу с данными. Мы в «Авентуре» сводим эти решения с программой, площадкой, потоками и техникой.
Hazırlık; amaç, hedef kitle ve veri sınırlarıyla başlar. Ardından ekip güzergâhı, test ortamını ve iletişimi oluşturur. Her karmaşık eylem, sahada olacak aynı cihazlar ve dosyalarla teknik prova sürecinden geçer. Son prova, notları «düzeltildi» işareti yerine yeniden testle kapatır.
Если вы готовите День кибербезопасности для сотрудников, посмотрите наше портфолио. Чтобы получить предварительный расчёт, fiyat teklifi isteyin. Görevi, rolleri ve kısıtlamaları netleştireceğiz. Ardından bir program ve etkinlik hazırlık planı önereceğiz.
Источники
- NCSC: Phishing attacks, defending your organisation
- ICO: Monitoring workers checklists
- W3C WAI: Making Events Accessible
- КонсультантПлюс: Федеральный закон № 152-ФЗ «О персональных данных»
- Microsoft Learn: Attack simulation training
- ENISA: Awareness Raising in a Box
İçindekiler
Makale faydalı oldu mu?
Bir fikir mi arıyorsunuz yoksa fikrinizi gerçeğe dönüştürecek kişiyi mi? Event Ajansı Aventura 16 yıldır Moskova'da ve tüm Rusya'da etkinlikler düzenliyor. Numaranızı bırakın, yöneticimiz size geri dönecek.
