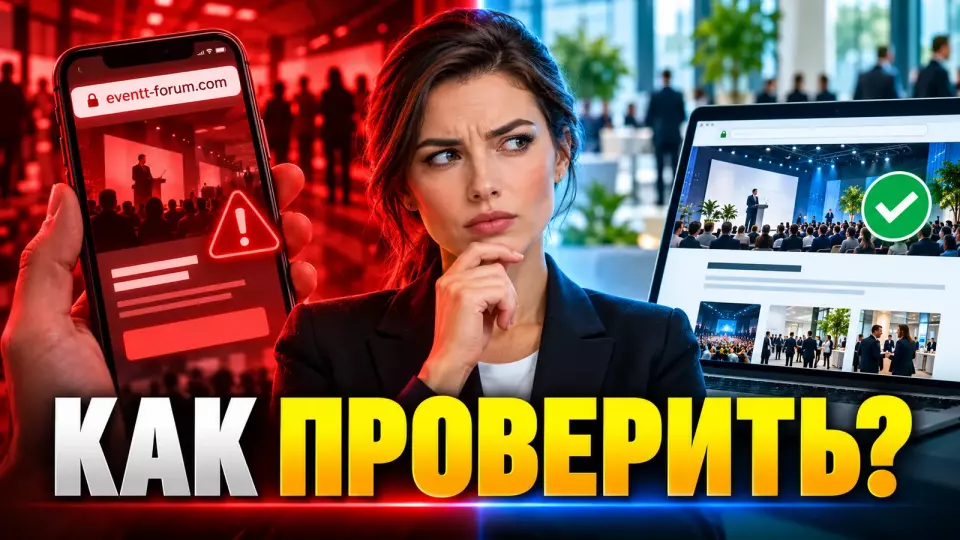
Cómo vincular el sitio web, las invitaciones, el registro y el soporte para que el participante encuentre rápidamente la fuente oficial y pueda denunciar una falsificación.
Una invitación falsa puede reproducir con exactitud la fecha, el programa y la sede de un evento real. Por eso, antes del primer envío, establecemos para el participante una ruta de verificación sencilla: abrir por su cuenta el sitio web oficial, comprobar el remitente y remitir el mensaje dudoso al equipo.
Déjenos su solicitud: analizaremos su proyecto
Precisaremos el formato del evento y le propondremos el siguiente paso.
¿Por qué los detalles reales no confirman una invitación?
La fecha exacta, el recinto y el programa no demuestran que el correo lo haya enviado el equipo del evento. Esos datos suelen estar ya publicados y se copian con facilidad. El participante necesita un método de verificación independiente, y el cliente, una regla sencilla: qué sitio web, remitente y canal se consideran oficiales y dónde buscar confirmación en caso de duda.
El ocho de octubre de dos mil veintiséis, Cisco Talos describió una campaña dirigida contra personas vinculadas a organizaciones científicas de Taiwán. En las invitaciones se utilizaban nombres de organizaciones reales y datos públicos sobre los eventos. En uno de los escenarios, los atacantes copiaron el cartel y sustituyeron el código QR que aparecía en él.
Esto cambia la verificación habitual. Un texto bien redactado, un logotipo conocido y la coincidencia del programa ya no pueden considerarse indicios suficientes. Hay que proteger no un correo concreto, sino todo el recorrido del participante: desde la primera invitación hasta el registro, el pago, las actualizaciones y la entrada al recinto.
En Aventura empezamos con una pregunta sencilla: ¿dónde puede la persona confirmar la información si no confía en el mensaje recibido? La respuesta no debe depender del teléfono personal de un gestor ni de una dirección incluida en ese mismo correo. Hace falta un punto que el participante abra por su cuenta.
La verificación empieza con una única dirección oficial
El evento debe tener una dirección principal, publicada de forma idéntica en todos los materiales. En ella, el participante encuentra el programa, el registro, los contactos y la página de verificación de la invitación. Los servicios externos son admisibles, pero el equipo incorpora de antemano sus dominios a una lista única y confirma el acceso desde el sitio principal.
Una única dirección oficial reduce el número de decisiones que el invitado tiene que tomar a ojo. No compara varias landing pages parecidas ni adivina qué formulario de registro está vigente. El equipo dispone de un único lugar donde publica primero cada cambio.
En la lista única de direcciones oficiales y responsables registramos:
- el dominio principal y los subdominios permitidos;
- la dirección oficial del formulario de registro;
- las plataformas de transmisión, área personal y pago;
- los dominios de correo y los buzones de los remitentes;
- las cuentas oficiales en mensajería y redes sociales;
- el responsable de cada punto de contacto;
- el canal de comunicación alternativo;
- la fecha de la última verificación.
Si el proyecto utiliza un registro externo, el enlace al mismo aparece primero en el sitio principal. Se puede enviar un enlace directo en el correo, pero el participante debe poder abrir el sitio por su cuenta y encontrar la misma ruta.
En la organización de eventos corporativos vinculamos el sitio, el registro, el programa y la atención a los invitados en un único plan de producción. Así, la comunicación no vive al margen del recinto y del guion.
¿Cómo verifica el participante una invitación?
La verificación debe constar de unos pocos pasos claros y no requerir conocimientos técnicos. El participante abre por su cuenta el sitio web oficial, encuentra la página permanente de verificación y comprueba el dominio de registro y la dirección del remitente. En caso de duda, escribe a través del contacto del sitio, en lugar de responder a una dirección sospechosa o a una persona nueva en un mensajero.
En el dominio principal resulta útil una página permanente «Cómo verificar una invitación». Permanece en la misma dirección antes, durante y después del evento. Cambia el contenido, pero no la ruta hacia él.
La página incluye:
- La dirección oficial exacta del evento.
- Los dominios válidos de registro y transmisión.
- Las direcciones desde las que pueden llegar los correos.
- Los nombres de las cuentas y bots oficiales.
- Los datos que el equipo no solicita por correo o chat.
- El canal para informar sobre un correo, sitio web o código QR sospechoso.
- La fecha y hora de la última actualización.
- Breves advertencias sobre falsificaciones conocidas.
La verificación no debe revelar la estructura interna de los códigos ni la lista de invitados. Si la invitación es personal, el formulario devuelve un resultado neutro: estado confirmado o es necesario contactar con el soporte. No se muestra información adicional sobre otro participante, su cargo ni el motivo del rechazo.
Conviene diseñar por separado el trabajo con los campos y los consentimientos. En el artículo sobre el registro en un evento conforme a la Ley Federal No. 152-FZ hay un análisis detallado.
Si le resultan útiles los análisis prácticos breves sobre la preparación de eventos, suscríbase al canal de Telegram de «Aventura».
Remitentes autorizados y plataformas externas
El equipo define de antemano quién puede escribir a los participantes, desde qué dominio y sobre qué asuntos. La lista se mantiene corta y comprensible para el invitado. El proveedor no se convierte automáticamente en remitente de confianza: su dirección, rol, plazo de acceso y tipo de mensajes se acuerdan antes del primer envío, y tras el proyecto el acceso se cierra.
Los buzones personales sirven para las conversaciones de trabajo. Los cambios masivos los enviamos desde una dirección común: seguirá funcionando si el coordinador enferma o sale del proyecto, y el nuevo empleado verá las comunicaciones anteriores.
En la tabla se recogen los puntos clave de la sección: Elemento, Opción funcional, Opción arriesgada. Úsela como referencia rápida al preparar el evento.
| Elemento | Opción funcional | Opción arriesgada | Qué fijamos |
|---|---|---|---|
| Sitio web | una dirección principal | varias landing pages similares | dominio, propietario, respaldo |
| Registro | acceso desde la página oficial | formulario solo desde el correo | plataforma y dominio permitido |
| Correo electrónico | buzones acordados en el dominio | correo personal o aleatorio | finalidad y responsable |
| Mensajería | cuenta indicada en el sitio web | mensaje de un contacto nuevo | enlace y tipo de mensajes |
| Cambio de programa | sitio web más notificación | solo chat o llamada | quién aprueba y publica |
| Datos de pago | confirmación por un canal conocido | nuevos datos bancarios en un correo urgente | doble verificación |
Se necesita un registro aparte para las páginas de ponentes, socios y proveedores. El nombre real de una persona o empresa conocida es fácil de copiar. El equipo confirma dicha página con un enlace desde el sitio web oficial y designa a un empleado responsable de su actualización.
Para los códigos QR rige el mismo principio, pero los soportes impresos tienen riesgos adicionales. Los analizamos en el material sobre códigos QR seguros en el evento.
¿Por qué no basta con la autenticación del correo electrónico?
En resumen: SPF comprueba si el servidor de envío está autorizado para el dominio técnico del mensaje. DKIM añade una firma digital y ayuda a detectar la modificación de las partes firmadas. DMARC coteja el dominio del campo visible del remitente con el dominio que ha superado una de estas comprobaciones. Estos mecanismos dificultan la suplantación directa de su propio dominio, pero no bloquean una dirección similar, un buzón comprometido o un sitio web falso.
El cliente no tiene por qué editar por su cuenta los registros DNS. Su tarea es exigir un resultado verificable al propietario del dominio y al servicio de envío masivo.
Antes del envío masivo, pedimos que se confirme:
- la lista de todos los servicios que envían mensajes en nombre del evento;
- el registro de cada servicio en el esquema de autenticación;
- una firma DKIM vigente con un dominio acorde con el remitente visible;
- la superación de DMARC y la regla elegida para tratar los mensajes que no superan la comprobación;
- una entrega de prueba en los principales sistemas de correo;
- el responsable de los informes y de los errores;
- el modo de desactivar rápidamente un servicio antiguo o comprometido.
Incluso un mensaje que ha superado correctamente la verificación puede contener información errónea si la cuenta real ha sido comprometida o si un empleado ha enviado un enlace no verificado. También puede darse la situación contraria: un mensaje legítimo acaba en la carpeta de spam por un error de configuración. Por eso probamos tanto la tecnología como el contenido y el recorrido de verificación para el invitado.
Regla de cambios: primero el sitio web oficial
El cambio de fecha, sede, orden de acceso, enlace de registro o datos de la empresa aparece primero en el sitio web oficial. Después, los participantes reciben una notificación con un enlace a esa página. Esta ruta mantiene la rapidez, pero no permite que un correo, una llamada o un chat se conviertan en la única prueba de un cambio crítico.
El equipo utiliza un mismo procedimiento tanto en un día normal como la víspera del evento.
- El responsable del área formula qué ha cambiado y a quién afecta.
- El directivo autorizado confirma la decisión y el texto.
- El editor actualiza el sitio web oficial.
- Un segundo empleado verifica la dirección, la fecha, la hora y las acciones para el invitado.
- El equipo envía notificaciones con un enlace a la versión publicada.
- El servicio de soporte recibe una respuesta preparada y la lista de grupos afectados.
- El cambio queda registrado en un historial con el autor, la hora y el valor anterior.
La fórmula urgente «información en proceso de confirmación» es admisible si aún no se ha tomado una decisión. No se puede presentar una suposición como estado final solo por rapidez.
Para los SMS rige el mismo principio: un mensaje breve remite a una página confirmada y no intenta contener todos los detalles. La práctica de este canal la describimos en el artículo sobre notificaciones SMS a los participantes sin spam.
¿Qué hacer con un mensaje sospechoso?
En breve: el participante necesita una ruta sencilla para informar de una sospecha. No continúa la conversación, abre por su cuenta el sitio web oficial, contrasta los datos y remite el correo o el enlace a través del contacto indicado. El equipo confirma la recepción y explica qué dirección oficial utilizar mientras se realiza la verificación.
La instrucción pública puede constar de cuatro pasos:
- No seguir enlaces adicionales ni enviar los datos solicitados.
- Abrir el sitio web oficial introduciendo la dirección manualmente.
- Contrastar el mensaje con la página de verificación.
- Reenviar el material a la cola general de soporte o rellenar el formulario.
No pedimos a la persona que investigue por su cuenta el origen. Para la verificación inicial basta con la hora de recepción, la dirección de la página sospechosa y una copia del mensaje remitida a través del canal seguro aprobado. Antes del envío hay que ocultar los datos personales innecesarios de otras personas. Solicitamos el contacto para la respuesta solo en la medida necesaria. No se deben recopilar contraseñas, códigos de confirmación ni documentos de pago completos.
Si la persona ya ha introducido una contraseña o datos de pago, la respuesta estándar cambia. El equipo le pide que se dirija al servicio de TI corporativo o al banco a través del contacto oficial. Este artículo no sustituye el procedimiento interno de seguridad de la información de la empresa.
Reacción del equipo ante una falsificación confirmada
En breve: tras la confirmación, el equipo detiene la difusión de la información incorrecta, devuelve a los participantes un único punto de referencia fiable y conserva los materiales para la investigación interna y jurídica. En el comunicado público se separa el hecho establecido de lo que aún se está verificando. No se publican los detalles técnicos que podrían ayudar a repetir la falsificación.
El mensaje sospechoso llega a la dirección general y el coordinador designa a un verificador. El responsable de comunicación prepara la respuesta a los participantes, el especialista técnico revisa el sitio web y el envío masivo, y el directivo decide a quién más incorporar. En un proyecto pequeño se pueden combinar los roles, pero el equipo anota de antemano el suplente y los límites de las decisiones.
El equipo actúa paso a paso:
- Registrar la solicitud, la hora y los materiales disponibles.
- Verificar el hecho mediante fuentes internas, sin usar el canal en cuestión como prueba.
- Limitar el acceso afectado o detener el envío masivo, si esto entra en las competencias del equipo.
- Revisar el sitio web oficial, el registro y las invitaciones vigentes.
- Publicar una advertencia en la página permanente de verificación.
- Notificar a los participantes a través de remitentes autorizados.
- Entregar al equipo de soporte una única formulación de respuesta.
- Incorporar al propietario de la plataforma, al servicio corporativo de seguridad de la información y al abogado, si la situación lo requiere.
- Llevar un registro de decisiones y actualizaciones.
El primer mensaje responde a preguntas prácticas: qué correos o páginas deben considerarse sospechosos, qué no debe hacer el participante por el momento, dónde se encuentra la dirección actual y cuándo esperar la siguiente actualización. En lugar de una garantía absoluta, el equipo escribe el estado verificado, por ejemplo: «El canal detectado ha sido bloqueado. Continúa la verificación de otros posibles canales».
La lógica general de los roles y la escalación se analiza con más detalle en el artículo sobre el plan de gestión de crisis del evento.
Después del incidente: cómo recuperar la confianza
Tras neutralizar la falsificación, el equipo analiza la causa técnica y averigua por qué los participantes pudieron creer el mensaje. Después actualiza la lista única de direcciones y responsables, la página de verificación, los accesos y las plantillas. Se informa a los participantes qué instrucciones siguen vigentes, dónde se encuentra la versión definitiva de la información y qué canal utilizar en adelante.
El análisis responde a preguntas concretas:
- canales y grupos afectados;
- hora de la primera señal;
- punto donde se retrasó la solicitud;
- hechos confirmados;
- mensajes que ayudaron o aumentaron la confusión;
- accesos y roles que deben modificarse;
- quién verificará el cumplimiento de las decisiones;
- cuándo repetir el recorrido completo del participante.
Antes de la siguiente oleada de invitaciones, el equipo abre la dirección principal, encuentra la página de verificación, coteja los remitentes, completa el registro y envía un mensaje de prueba. Es un breve ensayo de todo el esquema de verificación.
En la organización de conferencias incluimos el sitio web, el envío masivo y el soporte en un plan común: el sitio web, el programa, el registro, los ponentes, el equipo técnico y el trabajo en la sede deben utilizar una única versión de la información.
Preguntas frecuentes
La fecha, la sede y el programa exactos no demuestran que el correo lo haya enviado el equipo del evento. Estos datos suelen estar ya publicados y se copian con facilidad. El participante necesita una forma independiente de verificación, y el cliente, una regla sencilla: qué sitio web, remitente y canal se consideran oficiales y dónde buscar confirmación en caso de duda.
El evento debe tener una única dirección principal, publicada de forma idéntica en todos los materiales. En ella el participante encuentra el programa, el registro, los contactos y la página de verificación de la invitación. Los servicios externos son admisibles, pero el equipo incluye de antemano sus dominios en una lista única y confirma el acceso en el sitio web principal.
La verificación debe constar de unas pocas acciones claras y no requerir conocimientos técnicos. El participante abre por su cuenta el sitio web oficial, encuentra la página permanente de verificación y compara el dominio de registro y la dirección del remitente. En caso de duda, escribe a través del contacto del sitio web, en lugar de responder a una dirección sospechosa o a una persona nueva en el mensajero.
El equipo determina de antemano quién tiene derecho a escribir a los participantes, desde qué dominio y sobre qué asuntos. La lista se mantiene breve y comprensible para el invitado. El proveedor no se convierte automáticamente en remitente de confianza: su dirección, su rol, el plazo de acceso y el tipo de mensajes se acuerdan antes del primer envío, y tras el proyecto se cierra el acceso.
El cliente no tiene por qué editar personalmente los registros DNS. Su tarea es exigir un resultado verificable al propietario del dominio y al servicio de envío.
El cambio de fecha, sede, orden de acceso, enlace de registro o datos primero aparece en el sitio web oficial. Después, los participantes reciben una notificación con un enlace a esa página. Esta ruta mantiene la rapidez, pero no permite que un correo, una llamada o un chat se conviertan en la única prueba de un cambio crítico.
Deje su solicitud: hablemos de su proyecto
Precisaremos el formato del evento y le propondremos el siguiente paso.
Fuentes
- Cisco Talos: invitaciones falsas a eventos y códigos QR sustituidos
- European Union Centre in Taiwan: advertencia oficial sobre correos falsos
- NCSC: cómo comprobar un mensaje sospechoso
- Qué hacer tras hacer clic en un enlace sospechoso o facilitar datos
- ICANN Lookup: datos públicos de registro de un dominio
- Protección de la cuenta del registrador y del nombre de dominio según las recomendaciones de ICANN
- Microsoft Learn: SPF, DKIM y DMARC
- Google: requisitos para los remitentes de correo electrónico
- IETF RFC 9989: especificación vigente de DMARC
- NIST SP 800-61r3: recomendaciones para la gestión de la respuesta a incidentes de ciberseguridad
- Cloudflare: ejemplo de monitorización de dominios similares
Índice
¿Te resultó útil el artículo?