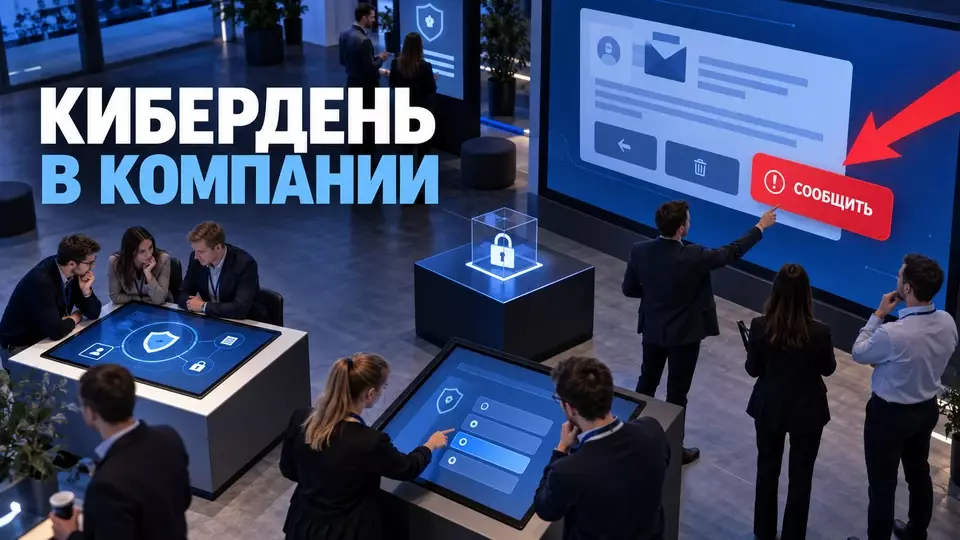
Как провести День кибербезопасности для сотрудников: программа станций, безопасные учения, роли команды, работа с данными и факторы сметы.
День кибербезопасности для сотрудников переводит знакомые правила из презентации в действия: участник слышит про подозрительные письма и сразу решает, куда сообщить о них. На настольном учении руководители находят места, где теряется решение. Мы в «Авентуре» собираем такой формат вместе с профильной командой заказчика. Руководитель информационной безопасности (CISO) отвечает за содержание и безопасные границы, а мы - за программу, маршруты, технику и работу площадки.
Зачем компании отдельный День кибербезопасности?
Коротко: в этот день компания проверяет, как сотрудники сообщают о подозрении, а руководители принимают решения по сценарию инцидента. Формат соединяет объяснение правил, тренировку действий и разбор процессов. Одно событие не устраняет риск и не заменяет техническую защиту. После него остаётся список улучшений с ответственными сотрудниками.
Национальный институт стандартов и технологий США (NIST) описывает обучение кибербезопасности и приватности как непрерывную программу с повторяющимся циклом оценки и улучшений, поэтому День кибербезопасности лучше ставить между другими коммуникациями. До события соберите типичные затруднения сотрудников. После него отправьте короткие памятки. Отдельно проверьте, закрыты ли найденные пробелы.
Формат особенно полезен, если обычный курс завершает тест, но не показывает, как человек действует в рабочей ситуации. Сотрудник может знать термин «фишинг» и не понимать, куда отправить подозрительное письмо. Руководитель способен помнить план реагирования и при этом не знать, кто принимает решение об остановке операции. День даёт безопасное место для таких вопросов.
До подготовки зафиксируйте управленческую задачу. Подходящие формулировки выглядят так:
- Проверить, знают ли сотрудники штатный канал сообщения о подозрительном запросе.
- Увидеть, понятна ли цепочка эскалации руководителям и поддержке.
- Отработать проверку платёжного или кадрового запроса независимым каналом.
- Найти пробелы в коммуникации, доступах и инструкциях.
- Сформировать план корректирующих действий после учения.
Цель «повысить киберграмотность» слишком широка. Она не подсказывает, что должен сделать участник и какой результат получит заказчик. Мы начинаем бриф с наблюдаемого действия, а уже затем выбираем станции, сцену и оформление.
Границы безопасного формата
Безопасный День кибербезопасности не требует вредоносного кода, производственных данных или публичного списка ошибок. Учебная среда отделена от рабочего контура. Сценарии проверяют сообщения, решения и роли. Профильная команда заранее утверждает стоп-критерии, тестирует демонстрации и может остановить упражнение без давления на участника.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) строит настольные учения вокруг целей, сценария, вопросов для обсуждения и итогового отчёта. Участники обсуждают, что делать до инцидента, во время него и после. Такой формат позволяет проверить процесс без воспроизведения атаки. На экране может появиться учебное сообщение, но команда не запускает опасный файл и не исследует реальную инфраструктуру.
Мы разделяем разрешённые и запрещённые механики ещё на этапе концепции.
В таблице собраны ключевые пункты раздела: Можно включить, Не включаем. Используйте её как быстрый ориентир при подготовке мероприятия.
| Можно включить | Не включаем |
|---|---|
| Макеты подозрительных писем и сообщений | Реальные вредоносные вложения и ссылки |
| Проверку запроса по утверждённому каналу | Ввод настоящего пароля, кода или токена |
| Тренировку кнопки сообщения о фишинге | Сканирование рабочей инфраструктуры участниками |
| Настольное учение по ролям и решениям | Эксплуатацию уязвимости в производственном контуре |
| Демо многофакторной аутентификации на тестовой записи | Использование личного устройства без согласованной необходимости |
| Разбор кризисного сообщения | Публичный рейтинг «самых невнимательных» |
Для каждой демонстрации нужен владелец содержания. Обычно это CISO, сотрудник службы информационной безопасности или приглашённый профильный эксперт со стороны заказчика. Команда организаторов не изображает специалиста по киберзащите и не меняет согласованный сценарий ради зрелищности.
Стоп-критерии тоже записывают заранее. К ним относятся неожиданный вывод реальных данных, переход в рабочую систему, потеря контроля доступа и любое отклонение от утверждённой учебной среды. При таком сигнале ведущий ставит блок на паузу, техническая команда отключает его, а участникам сообщают нейтральную причину и следующий шаг.
Программа из станций и общего учения
Рабочая программа сочетает короткий общий старт, несколько станций с конкретными заданиями и финальный разбор. Группы начинают с разных точек, чтобы не создавать очередь. Размер волны задаёт самая тесная станция. Для руководителей можно добавить отдельное настольное учение, пока сотрудники проходят практические модули.
Станция отличается от мини-лекции. Участник сообщает о подозрении, проверяет запрос или принимает решение по вводной. Карточка фиксирует цель, вместимость и ведущего. Техника, стоп-критерий и резерв записываются отдельно.
Пример программы можно собрать так:
В таблице собраны ключевые пункты раздела: Блок, Что делает участник, Что фиксирует команда. Используйте её как быстрый ориентир при подготовке мероприятия.
| Блок | Что делает участник | Что фиксирует команда |
|---|---|---|
| Общий старт | Узнаёт цель, правила и канал помощи | Понимание границ и отсутствие наказания |
| «Сообщить, а не расследовать» | Выбирает действие для нескольких макетов сообщений | Удобство штатного канала и типичные вопросы |
| Проверка вторым каналом | Подтверждает платёжный или кадровый запрос по процедуре | Ошибки маршрута и недостающие контакты |
| Доступ и восстановление | Работает с тестовой учётной записью | Понятность инструкции и точки обращения |
| Минимизация данных | Убирает лишние поля из формы или списка | Какие данные собираются без рабочей цели |
| Настольное учение | Обсуждает решения по последовательным вводным | Роли, эскалация, пробелы и разногласия |
| Кризисная коммуникация | Собирает короткое сообщение аудитории | Скорость согласования и единая версия |
| Финальный разбор | Сверяет решения и задаёт вопросы | План улучшений и владельцы действий |
Точный набор зависит от аудитории: финансовому подразделению ближе проверка платёжного запроса, а команда по работе с персоналом (HR) разбирает защиту кадровых данных. Руководители принимают решения об эскалации и приоритетах. Специалисты по информационным технологиям (IT) вместе со службой поддержки проверяют приём учебных сигналов. Единая лекция для всех этих ролей редко даёт одинаково полезный результат.
Потоки проектируют от самой узкой точки. Если на станции безопасно работают восемь человек, группа из двадцати пяти создаст очередь и потеряет внимание. Лучше разделить аудиторию на волны, дать им разные стартовые номера и повторить цвет маршрута на бейдже, навигации и экране.
Подробный принцип ротации мы разобрали в статье про День безопасности труда. Для кибербезопасности меняется содержание, но производственная логика остаётся: один модуль, одно действие, известная вместимость, время перехода и резерв.
Мы можем связать экспертное содержание, станции, площадку и маршруты в одной схеме. Запросите у нас смету. Мы начнём с цели и ограничений, а затем покажем решения для программы и организации события.
Подпишитесь на Telegram-канал «Авентуры», чтобы получать новые практические материалы о корпоративных событиях.
Как подготовить фишинг-симуляцию без ловушки для сотрудников?
Коротко: симуляция проверяет работу системы без поиска виноватого, поэтому руководитель информационной безопасности, HR, IT и юридическая служба заранее согласуют цель и аудиторию. Они также определяют основание обработки и срок хранения результатов. Учебное письмо не собирает настоящие пароли, а команда тестирует его на контрольной группе. После упражнения проходит спокойный разбор.
Британский National Cyber Security Centre прямо предупреждает, что ни один учебный пакет не научит распознавать каждую попытку фишинга. Наказание за клик способно снизить готовность сообщать об ошибке. Поэтому полезная метрика учитывает не только действие с письмом, но и сообщения через штатный канал.
Минимальный набор проверок до запуска включает:
- Описать цель и границы симуляции одним документом.
- Согласовать аудиторию, сценарий и обработку данных с CISO, HR, IT и юридической службой.
- Исключить темы болезни, смерти, увольнения, долгов и другие травмирующие приманки.
- Не сохранять введённые пароли и не использовать работающий вредоносный код.
- Проверить письмо, страницу, уведомление и отчёт на тестовой группе.
- Убедиться, что служба поддержки готова принять учебные сообщения.
- Назначить человека, который может остановить рассылку.
- Подготовить поддерживающий разбор и понятную инструкцию.
- Ограничить доступ к результатам и заранее определить срок удаления.
- Не связывать один результат с автоматическим дисциплинарным решением.
Уровень предварительного уведомления зависит от методики и локальных документов. Нельзя универсально обещать полную скрытность или требовать один и тот же вид согласия во всех организациях. Решение принимает юридическая и профильная команда заказчика. В статье мы задаём производственные и этические вопросы, но не заменяем правовое заключение.
Симуляция полезна только вместе с техническими барьерами и понятными процедурами. В программу стоит включить проверку важных запросов через другой известный канал, многофакторную аутентификацию, обновления, резервные копии и ограничения доступа. Сотрудник не должен оставаться последним и единственным рубежом защиты.
Роли команды и зона ответственности
Руководитель информационной безопасности утверждает содержание и может остановить упражнение, а HR следит за трудовыми правилами и некарательным тоном. IT готовит тестовую среду вместе с центром мониторинга информационной безопасности (SOC). Юридическая служба проверяет работу с данными. Мы в «Авентуре» сводим эти решения с программой, площадкой, потоками и техникой.
В таблице собраны ключевые пункты раздела: Роль, Ответственность до события, Ответственность в день события. Используйте её как быстрый ориентир при подготовке мероприятия.
| Роль | Ответственность до события | Ответственность в день события |
|---|---|---|
| CISO или владелец программы обучения | Цели, содержание, безопасные границы, критерии оценки | Решения по сценарию и эскалации |
| HR | Трудовые политики, психологическая безопасность, участие сотрудников | Поддержка и разбор спорных ситуаций |
| IT, SOC и служба поддержки | Тестовая среда, канал сообщения, резерв и механизм остановки | Приём сигналов, техническая поддержка, остановка блока |
| Юрист или ответственный за защиту персональных данных | Основание обработки, уведомление, доступ и хранение | Контроль соблюдения согласованных границ |
| Внутренние коммуникации | Приглашение, нейтральный тон, материалы руководителям | Единые сообщения участникам |
| Продюсер мероприятия | Площадка, станции, тайминг, техника, навигация | Управление потоками и версиями программы |
| Фасилитатор | Вопросы и последовательность вводных | Темп обсуждения без подсказки ответа |
| Оценщик или секретарь | Форма наблюдений и шаблон отчёта | Решения, пробелы и корректирующие действия |
| Руководство | Полномочия и ресурсы | Принятие плана улучшений |
Разделение защищает проект от двух крайностей. В первой команда организаторов получает технический сценарий, который не умеет оценить. Во второй руководитель информационной безопасности вынужден сам собирать регистрацию, мебель, навигацию и потоки. Совместная рабочая группа оставляет каждое решение у компетентного владельца.
Один человек может совмещать несколько функций, но названия ролей полезно сохранить. Тогда команда понимает, кто наблюдает сигнал, кто принимает решение, кто исполняет его, кто сообщает участникам и кто фиксирует итог. Эту схему мы также используем в антикризисном плане мероприятия.
Подготовка по шагам
Подготовка начинается с цели, аудитории и границ данных. После этого команда собирает маршрут, тестовую среду и коммуникации. Каждое сложное действие проходит техническую репетицию на тех же устройствах и файлах, которые будут на площадке. Финальный прогон закрывает замечания повторным тестом вместо пометки «исправлено».
Рабочая последовательность выглядит так:
- Назначить владельца результата и сформулировать наблюдаемое действие участника.
- Разделить аудитории по ролям, подразделениям, сменам и способам участия.
- Утвердить допустимые учебные сценарии, данные и стоп-критерии.
- Выбрать станции и общее учение под задачи каждой аудитории.
- Составить карту потоков, вместимость модулей и интервалы перехода.
- Определить регистрацию, доступы и минимальный набор полей.
- Подготовить тестовые учётные записи, макеты и резервные материалы.
- Согласовать приглашения, правила и сообщение для руководителей.
- Провести техническую репетицию от входа участника до финального отчёта.
- Обновить сценарий после теста и повторить проблемные места.
- Подготовить форму итогового отчёта и план корректирующих действий.
На репетиции нужны те же ссылки, устройства, экраны и версии файлов, которые будут на площадке. Команда проходит приглашение, регистрацию, вход, станцию, фиксацию результата и переход. Отдельно моделируются сбой сети, отказ устройства, неверный файл и перегрузка узкой зоны.
Каждое замечание получает условия воспроизведения, владельца и срок. После исправления команда повторяет тот же шаг. Подробная схема есть в материале о технической репетиции мероприятия.
Если участники работают по сменам, не нужно сжимать программу до одного общего окна. Можно повторить одинаковые модули несколькими волнами, а общий старт записать или провести для каждой смены. Ключевые инструкции и доступ к эксперту при этом должны оставаться равноценными.
Какие данные собирать и как их хранить?
Собирайте только те данные, за которыми следует понятное действие: регистрации обычно достаточно имени, подразделения, статуса участия и запроса на помощь. Результаты упражнений лучше анализировать в агрегатах. До события команда утверждает состав полей, доступ и срок хранения. Она также задаёт правила обезличивания и удаления.
Статья 5 Федерального закона № 152-ФЗ требует связывать обработку данных с конкретной целью. Данных не должно быть больше, чем нужно для этой цели. Идентифицирующую информацию нельзя хранить дольше необходимого срока, если закон или договор не устанавливает иное. Применение нормы к конкретному проекту проверяет юрист заказчика.
Для каждого поля задайте четыре вопроса:
- Какое решение мы примем по этому значению?
- Кто увидит его и зачем?
- Когда оно перестанет быть нужным?
- Можно ли получить тот же результат без идентификации человека?
Для отчёта руководству часто достаточно числа завершённых станций, агрегата по аудитории и списка процессных пробелов. Персональная таблица «кто ошибся» создаёт дополнительный риск и редко помогает исправить процедуру. Если индивидуальные результаты нужны, это решение должно иметь отдельное обоснование и ограниченный доступ.
Регистрацию ведут в одном главном списке. Резервная выгрузка хранится у назначенного сотрудника и используется только при сбое. Запрос на доступность формулируют как необходимую помощь, а не просьбу раскрыть диагноз. Больше практических деталей есть в статье про регистрацию участников мероприятия.
Доступность очной и гибридной программы
Участник должен пройти маршрут доступным способом: выполнить действие, наблюдать, слушать, читать или задать вопрос. Площадка, трансляция, материалы и резерв проверяются вместе. Регистрация позволяет конфиденциально запросить помощь. Субтитры, микрофоны, читаемая навигация и текстовые альтернативы сохраняются и при переходе на запасной сценарий.
Консорциум Всемирной паутины (W3C) рекомендует учитывать очную площадку и дистанционную платформу, проговаривать значимую визуальную информацию и использовать качественный микрофон. Программа должна начинаться с понятного обзора, а главные выводы полезно повторить в доступном текстовом формате.
В производственный план включите:
- доступный маршрут от входа до всех обязательных зон;
- места для участников, которым нужно сидеть или использовать кресло-коляску;
- крупную навигацию с достаточным контрастом;
- микрофон для вопросов из зала;
- субтитры или текстовую альтернативу для ключевых видео;
- материалы до события в доступном формате;
- станцию, для которой не нужен личный смартфон;
- тихий способ задать вопрос;
- перерывы между насыщенными блоками;
- сохранение доступности в резервном контуре.
Гибридный участник не должен получать сокращённую версию без возможности действовать. Если станция требует отправить учебное сообщение, подготовьте тестовый удалённый канал. Если это невозможно, предложите равноценный сценарий наблюдения и выбора решения. Технические ориентиры собраны в материале про доступную трансляцию мероприятия.
Метрики без обещаний про отсутствие инцидентов
Измеряйте действия и исправления вместо абстрактной «защищённости». Полезны использование штатного канала, корректность эскалации, время первого сообщения, нагрузка на поддержку и выполнение плана улучшений. Один День кибербезопасности не доказывает соответствие стандарту и не обещает отсутствие инцидентов. Динамику сравнивают только между сопоставимыми упражнениями.
Итоговый документ связывает цели учения с действиями, которые команда могла наблюдать. В нём остаются сильные стороны, области для доработки, корректирующие действия, ответственные и сроки. Это полезнее одного среднего балла викторины и помогает вернуться к решениям после события.
Рабочий набор метрик может включать:
В таблице собраны ключевые пункты раздела: Метрика, Что показывает, Ограничение. Используйте её как быстрый ориентир при подготовке мероприятия.
| Метрика | Что показывает | Ограничение |
|---|---|---|
| Завершение станций | Охват маршрута | Не доказывает усвоение |
| Учебные сообщения через штатный канал | Использование процесса | Зависит от доступности инструмента |
| Время до первого сообщения | Скорость реакции системы | Сравнивается только в схожих сценариях |
| Выбор правильной эскалации | Понятность ролей | Требует заранее заданного эталона |
| Нагрузка на службу поддержки или SOC | Готовность принять поток | Не оценивает качество ответа сама по себе |
| Выявленные пробелы | Что нужно исправить | Большое число может означать честную диагностику |
| Действия с владельцем и сроком | Управляемость продолжения | Нужна контрольная дата |
| Анонимная оценка понятности | Доверие и применимость | Не заменяет наблюдение за действием |
Не стоит обещать «устранить человеческий фактор» или снизить риск на произвольный процент. Люди работают внутри системы: на их действия влияют интерфейсы, доступы, нагрузка, технические барьеры и качество поддержки. Агентство Европейского союза по кибербезопасности (ENISA) также строит программы обучения по аудиториям, каналам и показателям, а не вокруг одного универсального события.
После Дня назначьте короткий разбор владельцев. Они закрывают быстрые исправления, отправляют сложные вопросы в рабочий план и возвращают сотрудникам понятный ответ: что компания изменила после учения. Без этого формат рискует остаться ярким, но изолированным эпизодом.
Смета Дня кибербезопасности
Бюджет зависит от числа станций, потоков и повторов. Отдельно считаются эксперты, тестовая техника, площадка, доступность и репетиция. Сначала утверждают структуру и границы, затем считают производство. Мы не называем универсальную цену на участника: одинаковое число гостей может требовать одного зала или сложной многозонной программы для нескольких смен.
Смету удобно собирать по блокам:
В таблице собраны ключевые пункты раздела: Блок, Что может входить, Главный драйвер. Используйте её как быстрый ориентир при подготовке мероприятия.
| Блок | Что может входить | Главный драйвер |
|---|---|---|
| Концепция и программа | Бриф, маршрут, паспорта станций, сценарий разбора | Число аудиторий и модулей |
| Эксперты | Подготовка содержания, фасилитация, оценка | Сложность и число повторов |
| Площадка | Залы, переговорные, часы доступа, мебель | Потоки и режим площадки |
| Техника | Экраны, звук, сеть, тестовые устройства, резерв | Формат демонстраций |
| Регистрация и навигация | Списки, бейджи, маршрутные материалы | Уровень доступа и число волн |
| Команда | Продюсер, координаторы, ведущие, техническая служба | Число параллельных зон |
| Доступность | Субтитры, перевод, адаптация материалов и маршрута | Потребности аудитории |
| Логистика и питание | Доставка, монтаж, перерывы, работа по сменам | География и длительность |
| Репетиция | Тест площадки, устройств, файлов и резервов | Число сложных переходов |
| Материалы после события | Итог, запись, план действий, доступные версии | Требования к отчёту |
Сокращать лучше то, что не влияет на учебное действие. Иногда можно упростить декор, но сохранить тестовую среду, доступность, координацию и время на репетицию. Дорогая сцена не исправит неработающую кнопку сообщения и не заменит специалиста, который имеет право принять решение.
Общая логика бюджетных корзин раскрыта в статье про смету корпоративного мероприятия. Для предварительного расчёта нам нужны город, аудитория, формат, число станций, сменность, требования к данным, площадке и гибридному участию.
Бриф агентству: что подготовить
Хороший бриф отделяет профильное содержание от организации события: заказчик приносит цель, аудиторию, владельца безопасности и ограничения. Мы в «Авентуре» уточняем площадку, потоки, технику, доступность, состав команды и график решений. Если вводных пока мало, мы проводим установочную встречу и собираем вопросы. Политику информационной безопасности определяет профильная команда заказчика.
До обращения полезно подготовить:
- Цель Дня и действие, которое должны отработать сотрудники.
- Состав аудиторий, города, подразделения, смены и удалённые участники.
- Владельца содержания и список согласующих со стороны CISO, HR, IT и юридической службы.
- Допустимые сценарии, данные, устройства и стоп-критерии.
- Желаемые станции и обязательные внутренние процедуры.
- Требования к регистрации, доступу, фото, записи и отчёту.
- Потребности по доступности и языкам.
- Площадку или ограничения к её выбору.
- Диапазон бюджета и статьи, которые нельзя сокращать.
- Решение, которое руководство примет после итогового разбора.
Мы в «Авентуре» можем взять на себя организационную часть: концепцию, сценарный план, площадку, маршруты, технику, оформление, координаторов, репетицию и работу в день события. Профильный эксперт заказчика утверждает содержание станций и киберучения. Такое разделение даёт команде ясные границы и помогает не превращать серьёзную тему в развлекательную викторину.
Частые вопросы
Коротко: в этот день компания проверяет, как сотрудники сообщают о подозрении, а руководители принимают решения по сценарию инцидента. Формат соединяет объяснение правил, тренировку действий и разбор процессов. Одно событие не устраняет риск и не заменяет техническую защиту. После него остаётся список улучшений с ответственными сотрудниками.
Безопасный День кибербезопасности не требует вредоносного кода, производственных данных или публичного списка ошибок. Учебная среда отделена от рабочего контура. Сценарии проверяют сообщения, решения и роли. Профильная команда заранее утверждает стоп-критерии, тестирует демонстрации и может остановить упражнение без давления на участника.
Рабочая программа сочетает короткий общий старт, несколько станций с конкретными заданиями и финальный разбор. Группы начинают с разных точек, чтобы не создавать очередь. Размер волны задаёт самая тесная станция. Для руководителей можно добавить отдельное настольное учение, пока сотрудники проходят практические модули.
Коротко: симуляция проверяет работу системы без поиска виноватого, поэтому руководитель информационной безопасности, HR, IT и юридическая служба заранее согласуют цель и аудиторию. Они также определяют основание обработки и срок хранения результатов. Учебное письмо не собирает настоящие пароли, а команда тестирует его на контрольной группе. После упражнения проходит спокойный разбор.
Руководитель информационной безопасности утверждает содержание и может остановить упражнение, а HR следит за трудовыми правилами и некарательным тоном. IT готовит тестовую среду вместе с центром мониторинга информационной безопасности (SOC). Юридическая служба проверяет работу с данными. Мы в «Авентуре» сводим эти решения с программой, площадкой, потоками и техникой.
Подготовка начинается с цели, аудитории и границ данных. После этого команда собирает маршрут, тестовую среду и коммуникации. Каждое сложное действие проходит техническую репетицию на тех же устройствах и файлах, которые будут на площадке. Финальный прогон закрывает замечания повторным тестом вместо пометки «исправлено».
Если вы готовите День кибербезопасности для сотрудников, посмотрите наше портфолио. Чтобы получить предварительный расчёт, запросите смету. Мы уточним задачу, роли и ограничения. Затем предложим программу и план подготовки события.
Источники
- NCSC: Phishing attacks, defending your organisation
- ICO: Monitoring workers checklists
- W3C WAI: Making Events Accessible
- КонсультантПлюс: Федеральный закон № 152-ФЗ «О персональных данных»
- Microsoft Learn: Attack simulation training
- ENISA: Awareness Raising in a Box
Содержание
Была ли статья полезна?